فرق تكنولوجيا المعلومات والأمن
بائع توقيع واحد للمراجعة - حدود المستأجر الصريحة، RBAC، MFA، OIDC، عناصر تحكم الأصل، وسلسلة أحداث قابلة للتدقيق في كل إجراء.
أذونات RBAC المسماة
التحكم الدقيق في الأدوار، وليس المشرف/المستخدم الثنائي
SSO تسجيل دخول الموظفين
لا توجد كلمة مرور مخزنة لحسابات الموظفين
مسار التدقيق المتسلسل
للقراءة فقط؛ لا يمكن لأي دور تعديل الأحداث أو حذفها
عزل البيانات في كل سجل
لا يوجد وصول إلى بيانات المستأجرين حسب التصميم
ضوابط الأمان - الحالة الحالية
هذه الضوابط متاحة لمستأجري الإنتاج. نحن نذكر ما هو موجود وكيف يتم التحكم فيه.
| فئة التحكم | القدرة | الحالة |
|---|---|---|
| التحكم في الوصول | الأذونات المستندة إلى الدور (حوالي 60 إذنًا محددًا) | ✅ مباشر |
| التحكم في الوصول | MFA (TOTP) على جميع حسابات الموظفين | ✅ مباشر |
| التحكم في الوصول | تسجيل دخول موظفي OIDC (لا توجد كلمة مرور مخزنة) | ✅ مباشر |
| التحكم في الوصول | سياسة كلمة المرور بشأن تغييرات بيانات الاعتماد | ✅ مباشر |
| عزل البيانات | تحديد نطاق المستأجر في جميع السجلات | ✅ مباشر |
| عزل البيانات | التحكم في الأصول المسموح بها لكل مستأجر | ✅ مباشر |
| عزل البيانات | التشفير في حالة الراحة للملفات المخزنة | ✅ مباشر |
| التدقيق | مسار تدقيق الإلحاق فقط المتسلسل بالتجزئة | ✅ مباشر |
| التدقيق | معرفات الارتباط في جميع طلبات API | ✅ مباشر |
| الامتثال | ملف تعريف HIPAA + BAA (الاشتراك لكل مستأجر) | ✅ مباشر |
| الامتثال | GDPR تصدير الوصول إلى الموضوع | ✅ مباشر |
| الامتثال | بوابة حذف PHI لشخصين | ✅ مباشر |
| الامتثال | SOC 2 تقرير التدقيق (مستقل) | ✅ مباشر |
| الامتثال | SAML SSO | ✅ مباشر |
| الامتثال | مكان إقامة بيانات الاتحاد الأوروبي | ✅ مباشر |
يتوفر دليل القدرة من خلال سير عمل الثقة والمشتريات.
الأسئلة الشائعة من فرق تكنولوجيا المعلومات والأمن
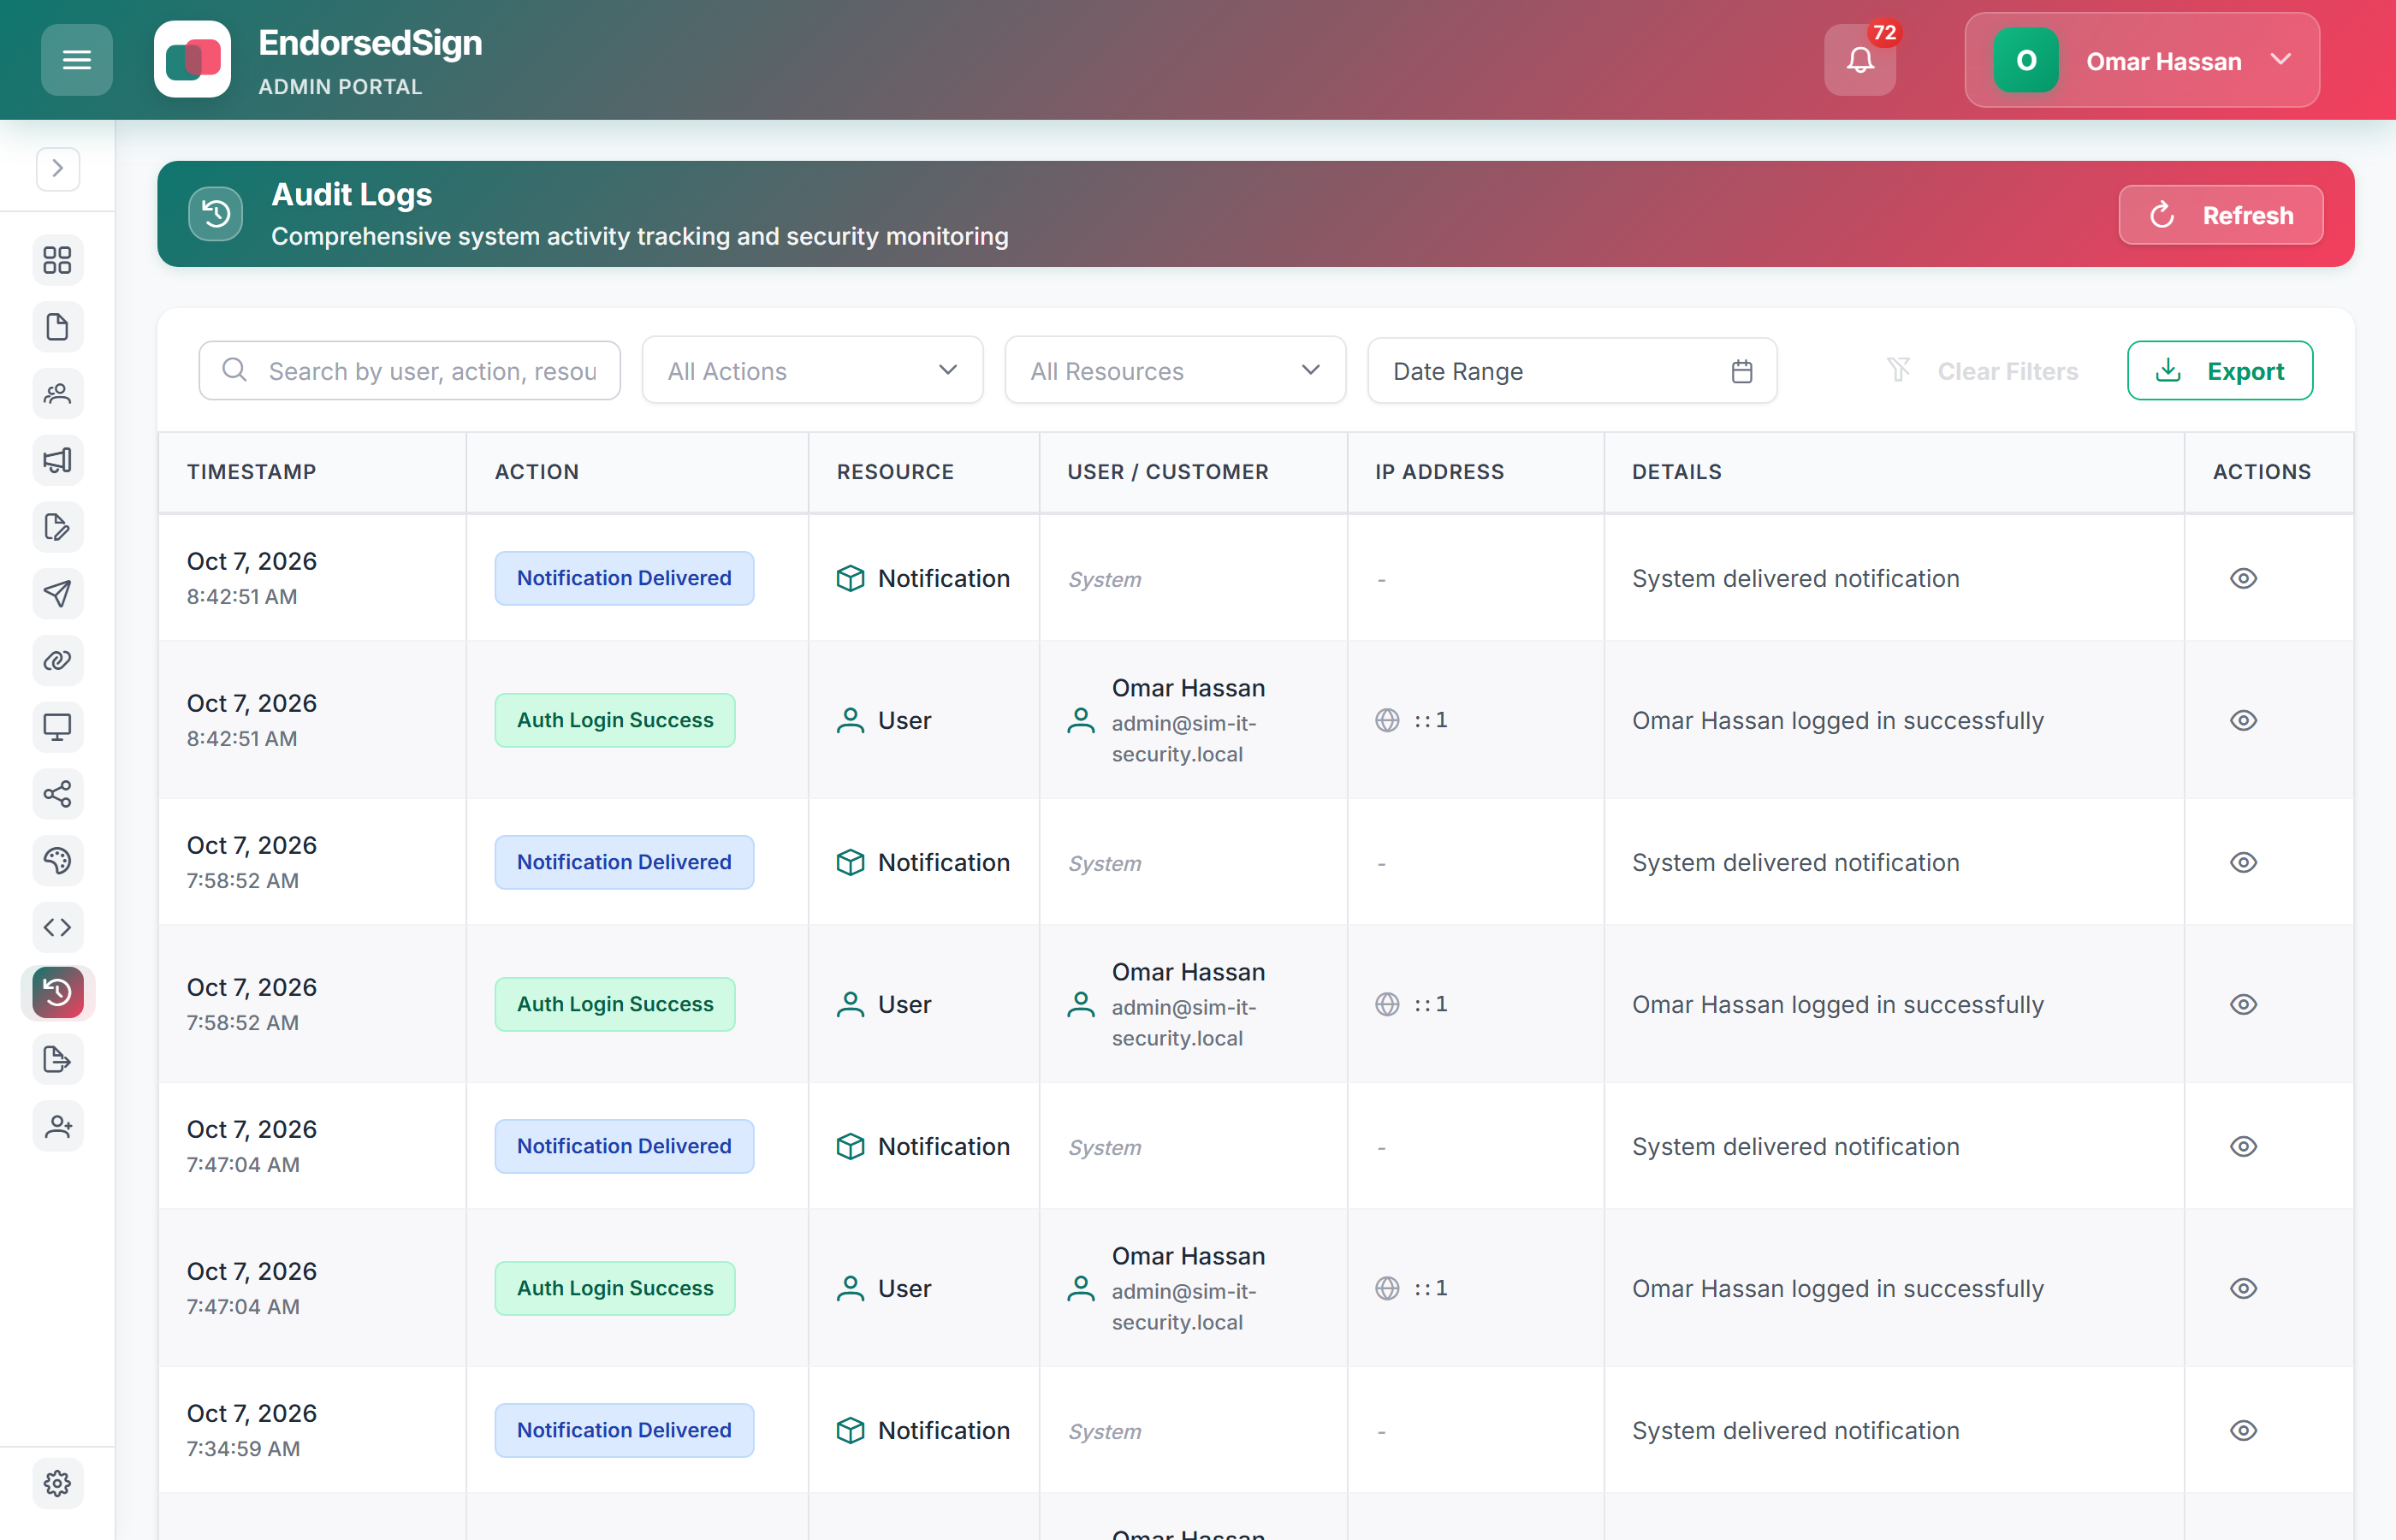
مسار التدقيق — ما تراه فرق تكنولوجيا المعلومات والأمن
يتم تسجيل كل حدث وصول وتوقيع باستخدام معرف الممثل والمورد وIP ومعرف الارتباط. السجل للقراءة فقط - لا يمكن لأي دور تعديل الأحداث أو حذفها. قابل للتصدير كملف CSV لاستيعاب SIEM.
راجع الوضع الأمني واطلب الوصول
تسرد صفحات الأمان والامتثال عناصر التحكم الحالية. ابدأ تجربة أو اطلب أدلة لمراجعة الوثائق الأمنية الكاملة للمورد.