IT- und Sicherheitsteams
Ein zu überprüfender Signaturanbieter – explizite Mandantengrenzen, RBAC, MFA, OIDC, Ursprungskontrollen und eine überprüfbare Ereigniskette für jede Aktion.
Benannte RBAC-Berechtigungen
Granulare Rollenkontrolle, kein binärer Administrator/Benutzer
SSO Mitarbeiteranmeldung
Kein Passwort für Mitarbeiterkonten gespeichert
Hash-verketteter Prüfpfad
Schreibgeschützt; Keine Rolle kann Ereignisse bearbeiten oder löschen
Datenisolierung für jeden Datensatz
Kein mandantenübergreifender Datenzugriff per Design
Sicherheitskontrollen – aktueller Status
Diese Steuerelemente sind für Produktionsmieter live. Wir geben an, was existiert und wie es regiert wird.
| Kontrollkategorie | Fähigkeit | Status |
|---|---|---|
| Zugriffskontrolle | Rollenbasierte Berechtigungen (~60 benannte Berechtigungen) | LIVE |
| Zugriffskontrolle | MFA (TOTP) auf allen Personalkonten | LIVE |
| Zugriffskontrolle | OIDC-Mitarbeiteranmeldung (kein Passwort gespeichert) | LIVE |
| Zugriffskontrolle | Passwortrichtlinie für Anmeldeinformationsänderungen | LIVE |
| Datenisolation | Mandantenumfang für alle Datensätze | LIVE |
| Datenisolation | Zulässige Herkunftskontrolle pro Mandant | LIVE |
| Datenisolation | Verschlüsselung im Ruhezustand für gespeicherte Dateien | LIVE |
| Prüfung | Hash-verketteter Audit-Trail nur zum Anhängen | LIVE |
| Prüfung | Korrelations-IDs für alle API-Anfragen | LIVE |
| Konformität | HIPAA-Profil + BAA (Opt-in pro Mieter) | LIVE |
| Konformität | GDPR-Subjektzugriffsexport | LIVE |
| Konformität | PHI-Löschgate für zwei Personen | LIVE |
| Konformität | SOC 2-Auditbericht (unabhängig) | LIVE |
| Konformität | SAML SSO | LIVE |
| Konformität | EU-Datenresidenz | LIVE |
Fähigkeitsnachweise sind über Vertrauens- und Beschaffungsworkflows verfügbar.
Häufige Fragen von IT- und Sicherheitsteams
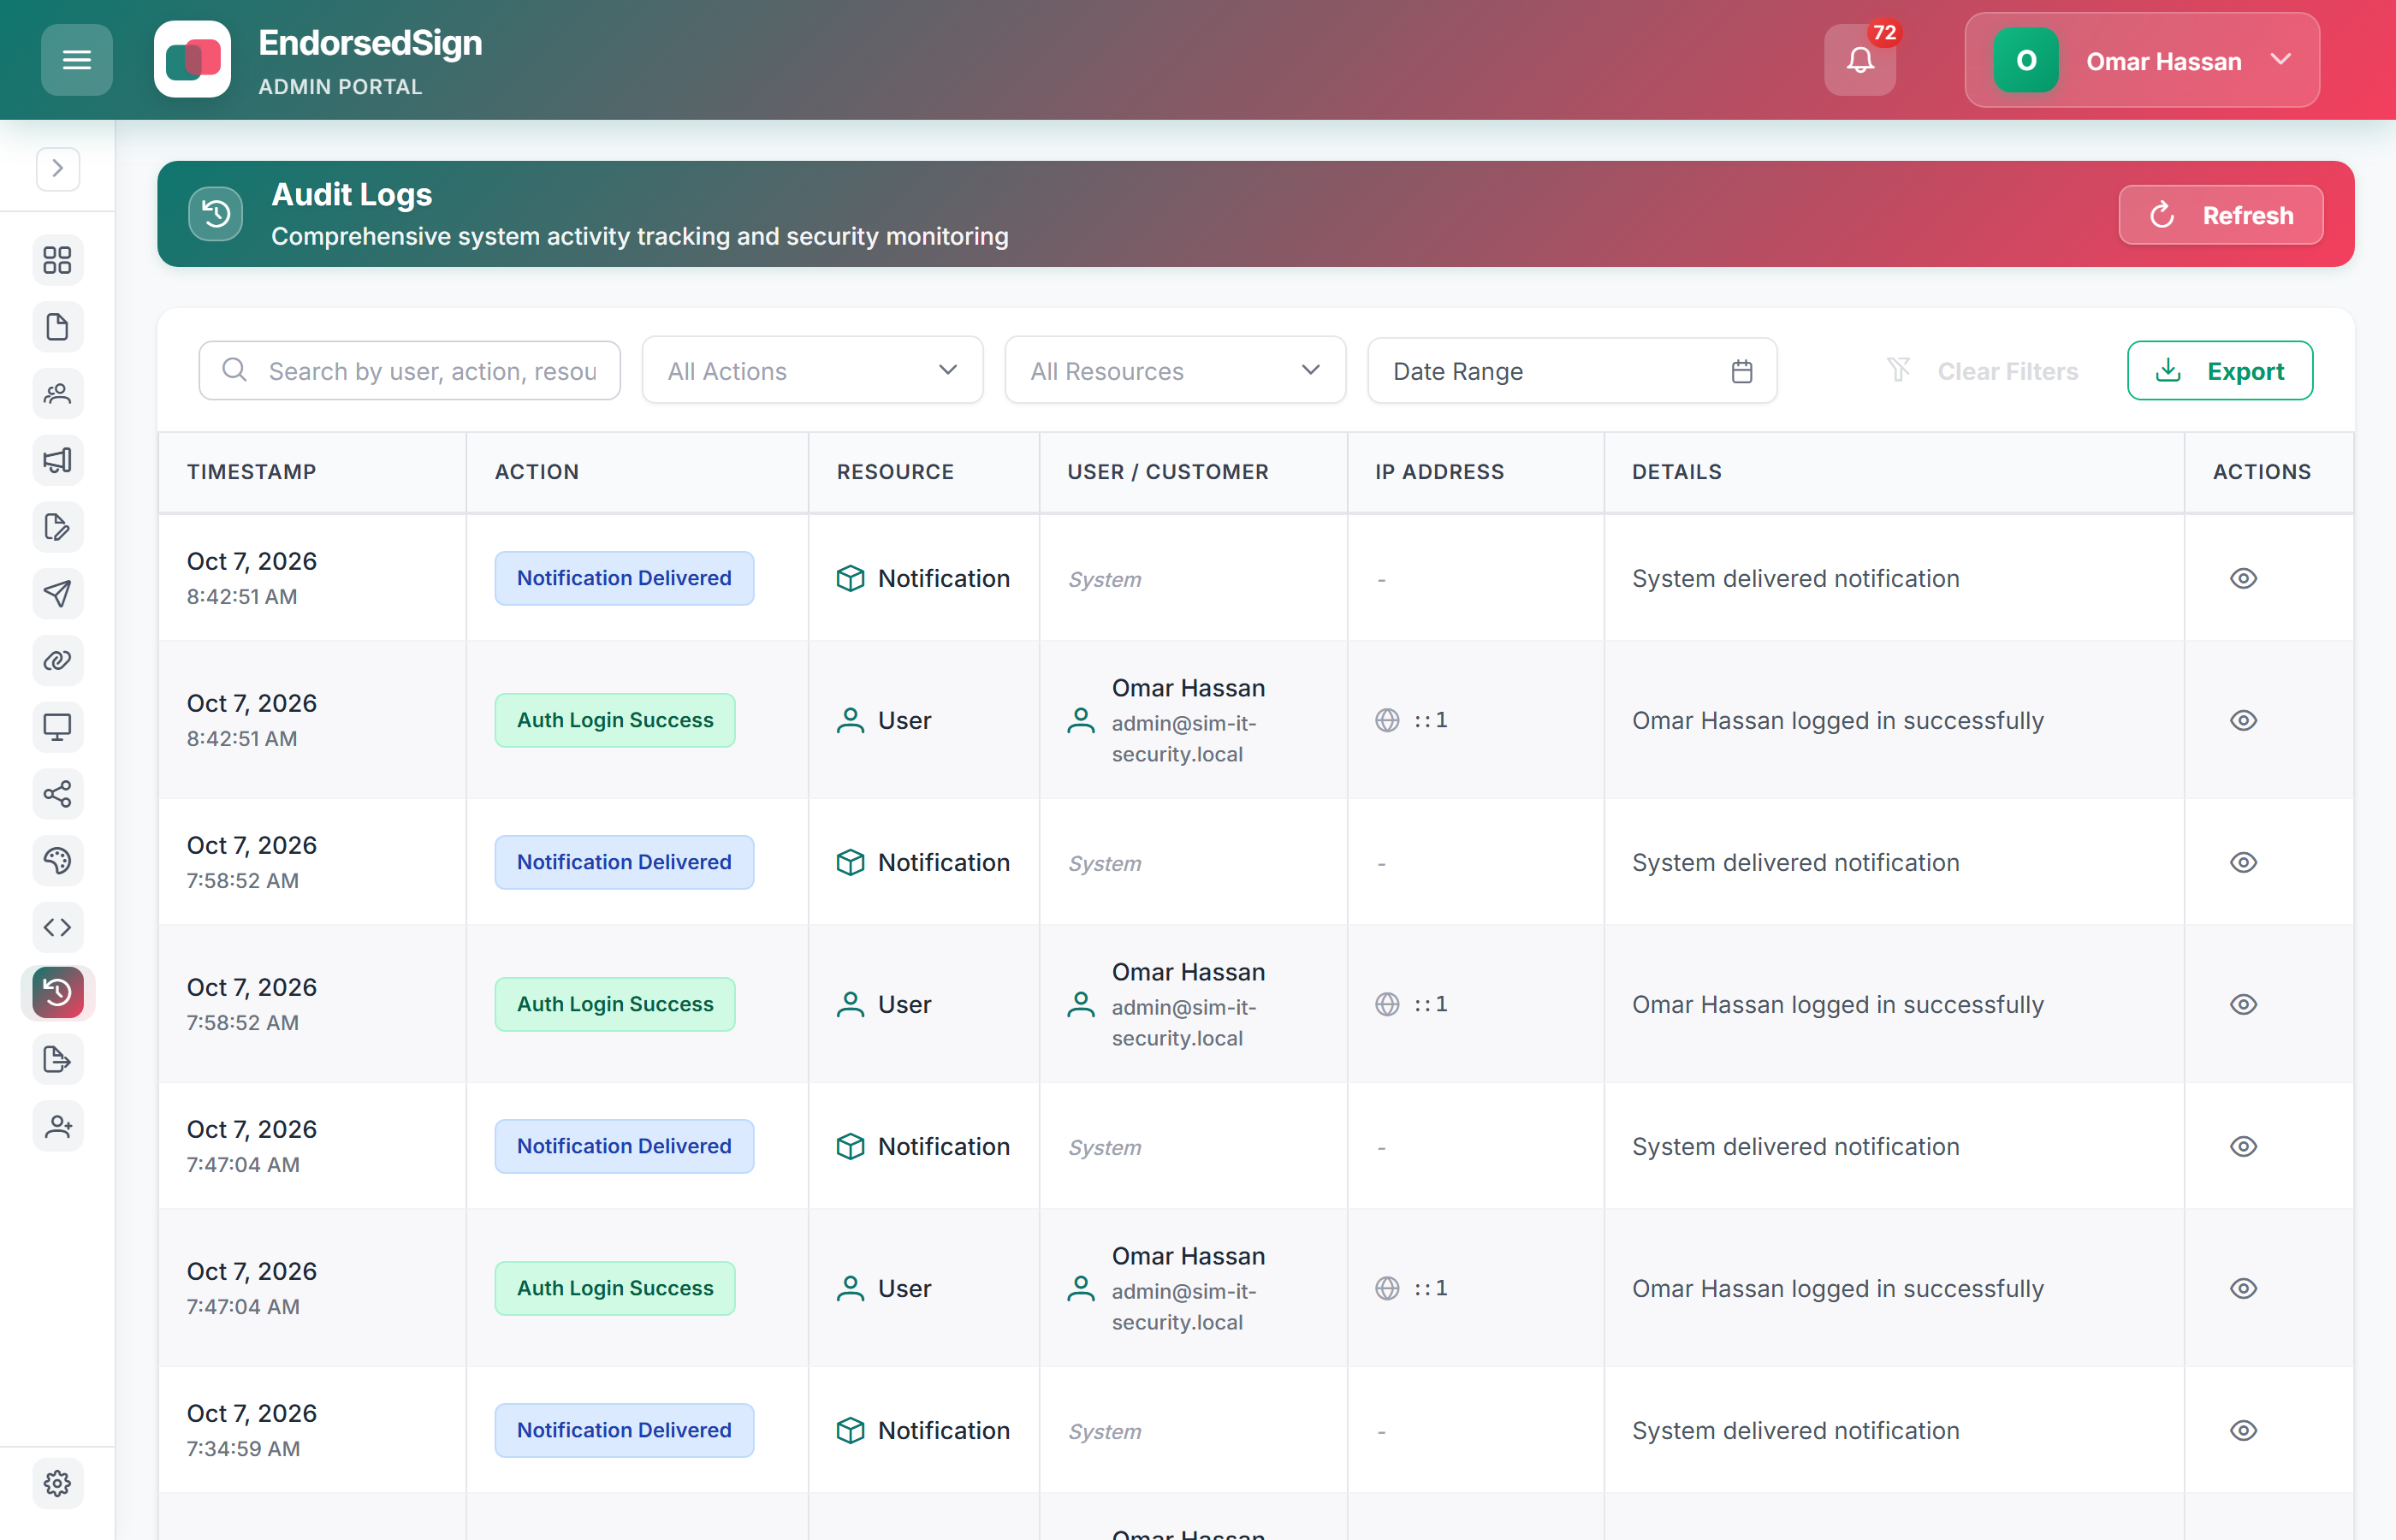
Audit-Trail – was IT- und Sicherheitsteams sehen
Jedes Zugriffs- und Signaturereignis wird mit Akteur, Ressource, IP und Korrelations-ID aufgezeichnet. Das Protokoll ist schreibgeschützt – keine Rolle kann Ereignisse bearbeiten oder löschen. Exportierbar als CSV für SIEM-Aufnahme.
Überprüfen Sie den Sicherheitsstatus und fordern Sie Zugriff an
Auf den Sicherheits- und Compliance-Seiten werden aktuelle Kontrollen aufgeführt. Starten Sie eine Testversion oder fordern Sie Beweise an, um die vollständige Sicherheitsdokumentation des Anbieters einzusehen.