Équipes informatiques et sécurité
Un fournisseur signataire à examiner : limites explicites des locataires, RBAC, MFA, OIDC, contrôles d''origine et chaîne d''événements vérifiables pour chaque action.
Autorisations RBAC nommées
Contrôle de rôle granulaire, pas administrateur/utilisateur binaire
SSO connexion du personnel
Aucun mot de passe stocké pour les comptes du personnel
Piste d''audit chaînée par hachage
Lecture seule ; aucun rôle ne peut modifier ou supprimer des événements
Isolement des données sur chaque enregistrement
Aucun accès aux données entre locataires de par sa conception
Contrôles de sécurité — état actuel
Ces contrôles sont en direct pour les locataires de production. Nous affirmons ce qui existe et comment cela est gouverné.
| Catégorie de contrôle | Capacité | Statut |
|---|---|---|
| Contrôle d''accès | Autorisations basées sur les rôles (~ 60 autorisations nommées) | ✅En direct |
| Contrôle d''accès | MFA (TOTP) sur tous les comptes du personnel | ✅En direct |
| Contrôle d''accès | Connexion du personnel OIDC (aucun mot de passe stocké) | ✅En direct |
| Contrôle d''accès | Politique de mot de passe lors des modifications des informations d''identification | ✅En direct |
| Isolement des données | Portée du locataire sur tous les enregistrements | ✅En direct |
| Isolement des données | Contrôle des origines autorisées par locataire | ✅En direct |
| Isolement des données | Cryptage au repos pour les fichiers stockés | ✅En direct |
| Audit | Piste d''audit avec ajout uniquement chaîné par hachage | ✅En direct |
| Audit | ID de corrélation sur toutes les requêtes API | ✅En direct |
| Conformité | Profil HIPAA + BAA (opt-in par locataire) | ✅En direct |
| Conformité | Exportation d''accès au RGPD | ✅En direct |
| Conformité | Porte de suppression des PHI pour deux personnes | ✅En direct |
| Conformité | Rapport d''audit SOC 2 (indépendant) | ✅En direct |
| Conformité | SAML SSO | ✅En direct |
| Conformité | Résidence des données dans l''UE | ✅En direct |
Les preuves de capacité sont disponibles via les workflows de confiance et d''approvisionnement.
Questions courantes des équipes informatiques et de sécurité
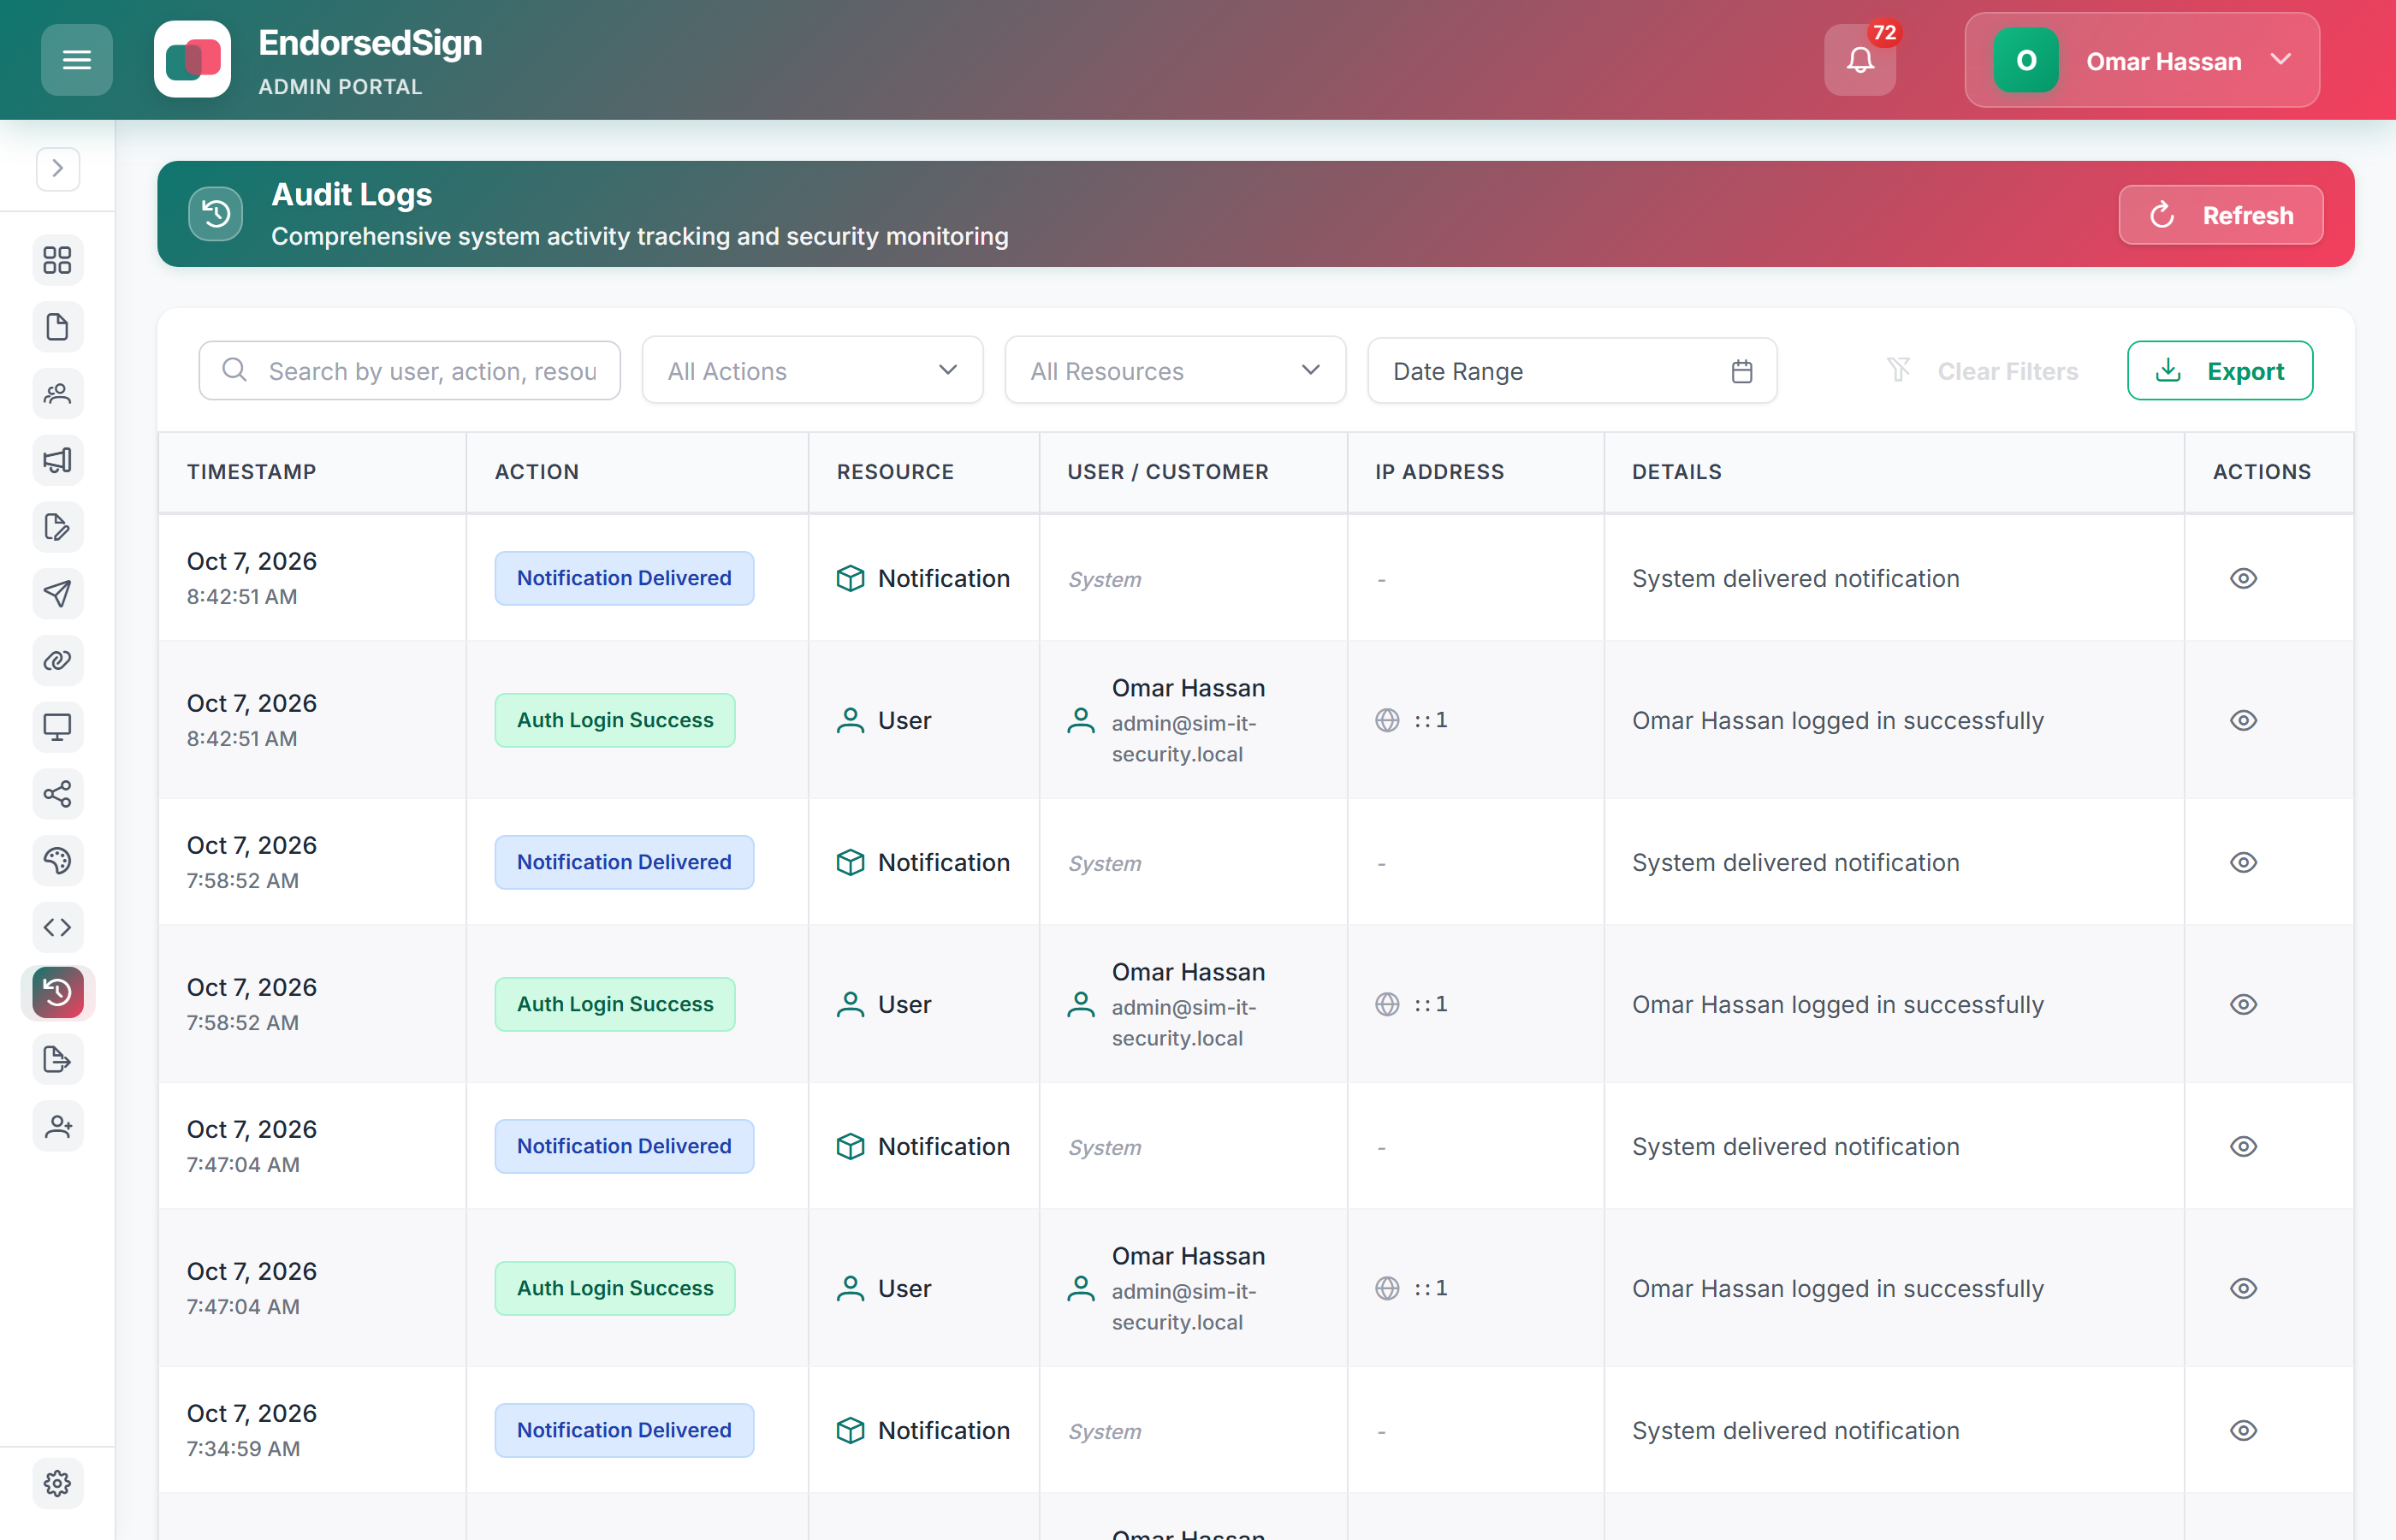
Piste d''audit : ce que voient les équipes informatiques et de sécurité
Chaque événement d''accès et de signature est enregistré avec l''ID d''acteur, de ressource, d''adresse IP et de corrélation. Le journal est en lecture seule : aucun rôle ne peut modifier ou supprimer des événements. Exportable au format CSV pour l''ingestion SIEM.
Vérifiez la posture de sécurité et demandez l''accès
Les pages de sécurité et de conformité répertorient les contrôles actuels. Démarrez un essai ou demandez des preuves pour consulter la documentation complète sur la sécurité du fournisseur.