פתרונות
צוותי IT ואבטחה
ספק חתום אחד לבדיקה - גבולות דיירים מפורשים, RBAC, MFA, OIDC, בקרות מקור ושרשרת אירועים ניתנת לביקורת בכל פעולה.
~60
הרשאות RBAC בשם
בקרת תפקידים גרנורית, לא מנהל/משתמש בינארי
OIDC
SSO כניסה לצוות
אין סיסמה מאוחסנת עבור חשבונות צוות
Append-only
שביל ביקורת משורשר בחשמל
לקריאה בלבד; אף תפקיד לא יכול לערוך או למחוק אירועים
Tenant-scoped
בידוד נתונים בכל רשומה
אין גישה לנתונים חוצי דיירים לפי עיצוב
בקרות אבטחה - מצב נוכחי
בקרות אלה פועלות עבור דיירי הייצור. אנו מציינים מה קיים וכיצד הוא מנוהל.
| קטגוריית שליטה | יכולת | סטטוס |
|---|---|---|
| בקרת גישה | הרשאות מבוססות תפקידים (~60 הרשאות בשם) | ✅ בשידור חי |
| בקרת גישה | MFA (TOTP) בכל חשבונות הצוות כניסה לצוות | ✅ בשידור חי |
| בקרת גישה | OIDC (לא נשמרה סיסמה) | ✅ בשידור חי |
| בקרת גישה | מדיניות סיסמאות לגבי שינויים באישורים | ✅ בשידור חי |
| בידוד נתונים | היקף דיירים בכל הרשומות | ✅ בשידור חי |
| בידוד נתונים | בקרת מקורות מותרים לכל דייר פרופיל | ✅ בשידור חי |
| בידוד נתונים | הצפנה במנוחה עבור קבצים מאוחסנים | ✅ בשידור חי |
| ביקורת | נתיב ביקורת משורשר ב-Hash פרופיל | ✅ בשידור חי |
| ביקורת | מזהי מתאם על כל הבקשות API פרופיל | ✅ בשידור חי |
| תאימות | HIPAA + BAA (הצטרפות לכל דייר) | ✅ בשידור חי |
| תאימות | GDPR בנושא גישה | ✅ בשידור חי |
| תאימות | שער מחיקת PHI של שני אנשים | ✅ בשידור חי |
| תאימות | SOC 2 דוח ביקורת (בלתי תלוי) | ✅ בשידור חי |
| תאימות | SAML SSO | ✅ בשידור חי |
| תאימות | תושבות נתונים באיחוד האירופי | ✅ בשידור חי |
הוכחות ליכולת זמינות באמצעות אמון ותהליכי עבודה ברכש.
שאלות נפוצות מצוותי IT ואבטחה
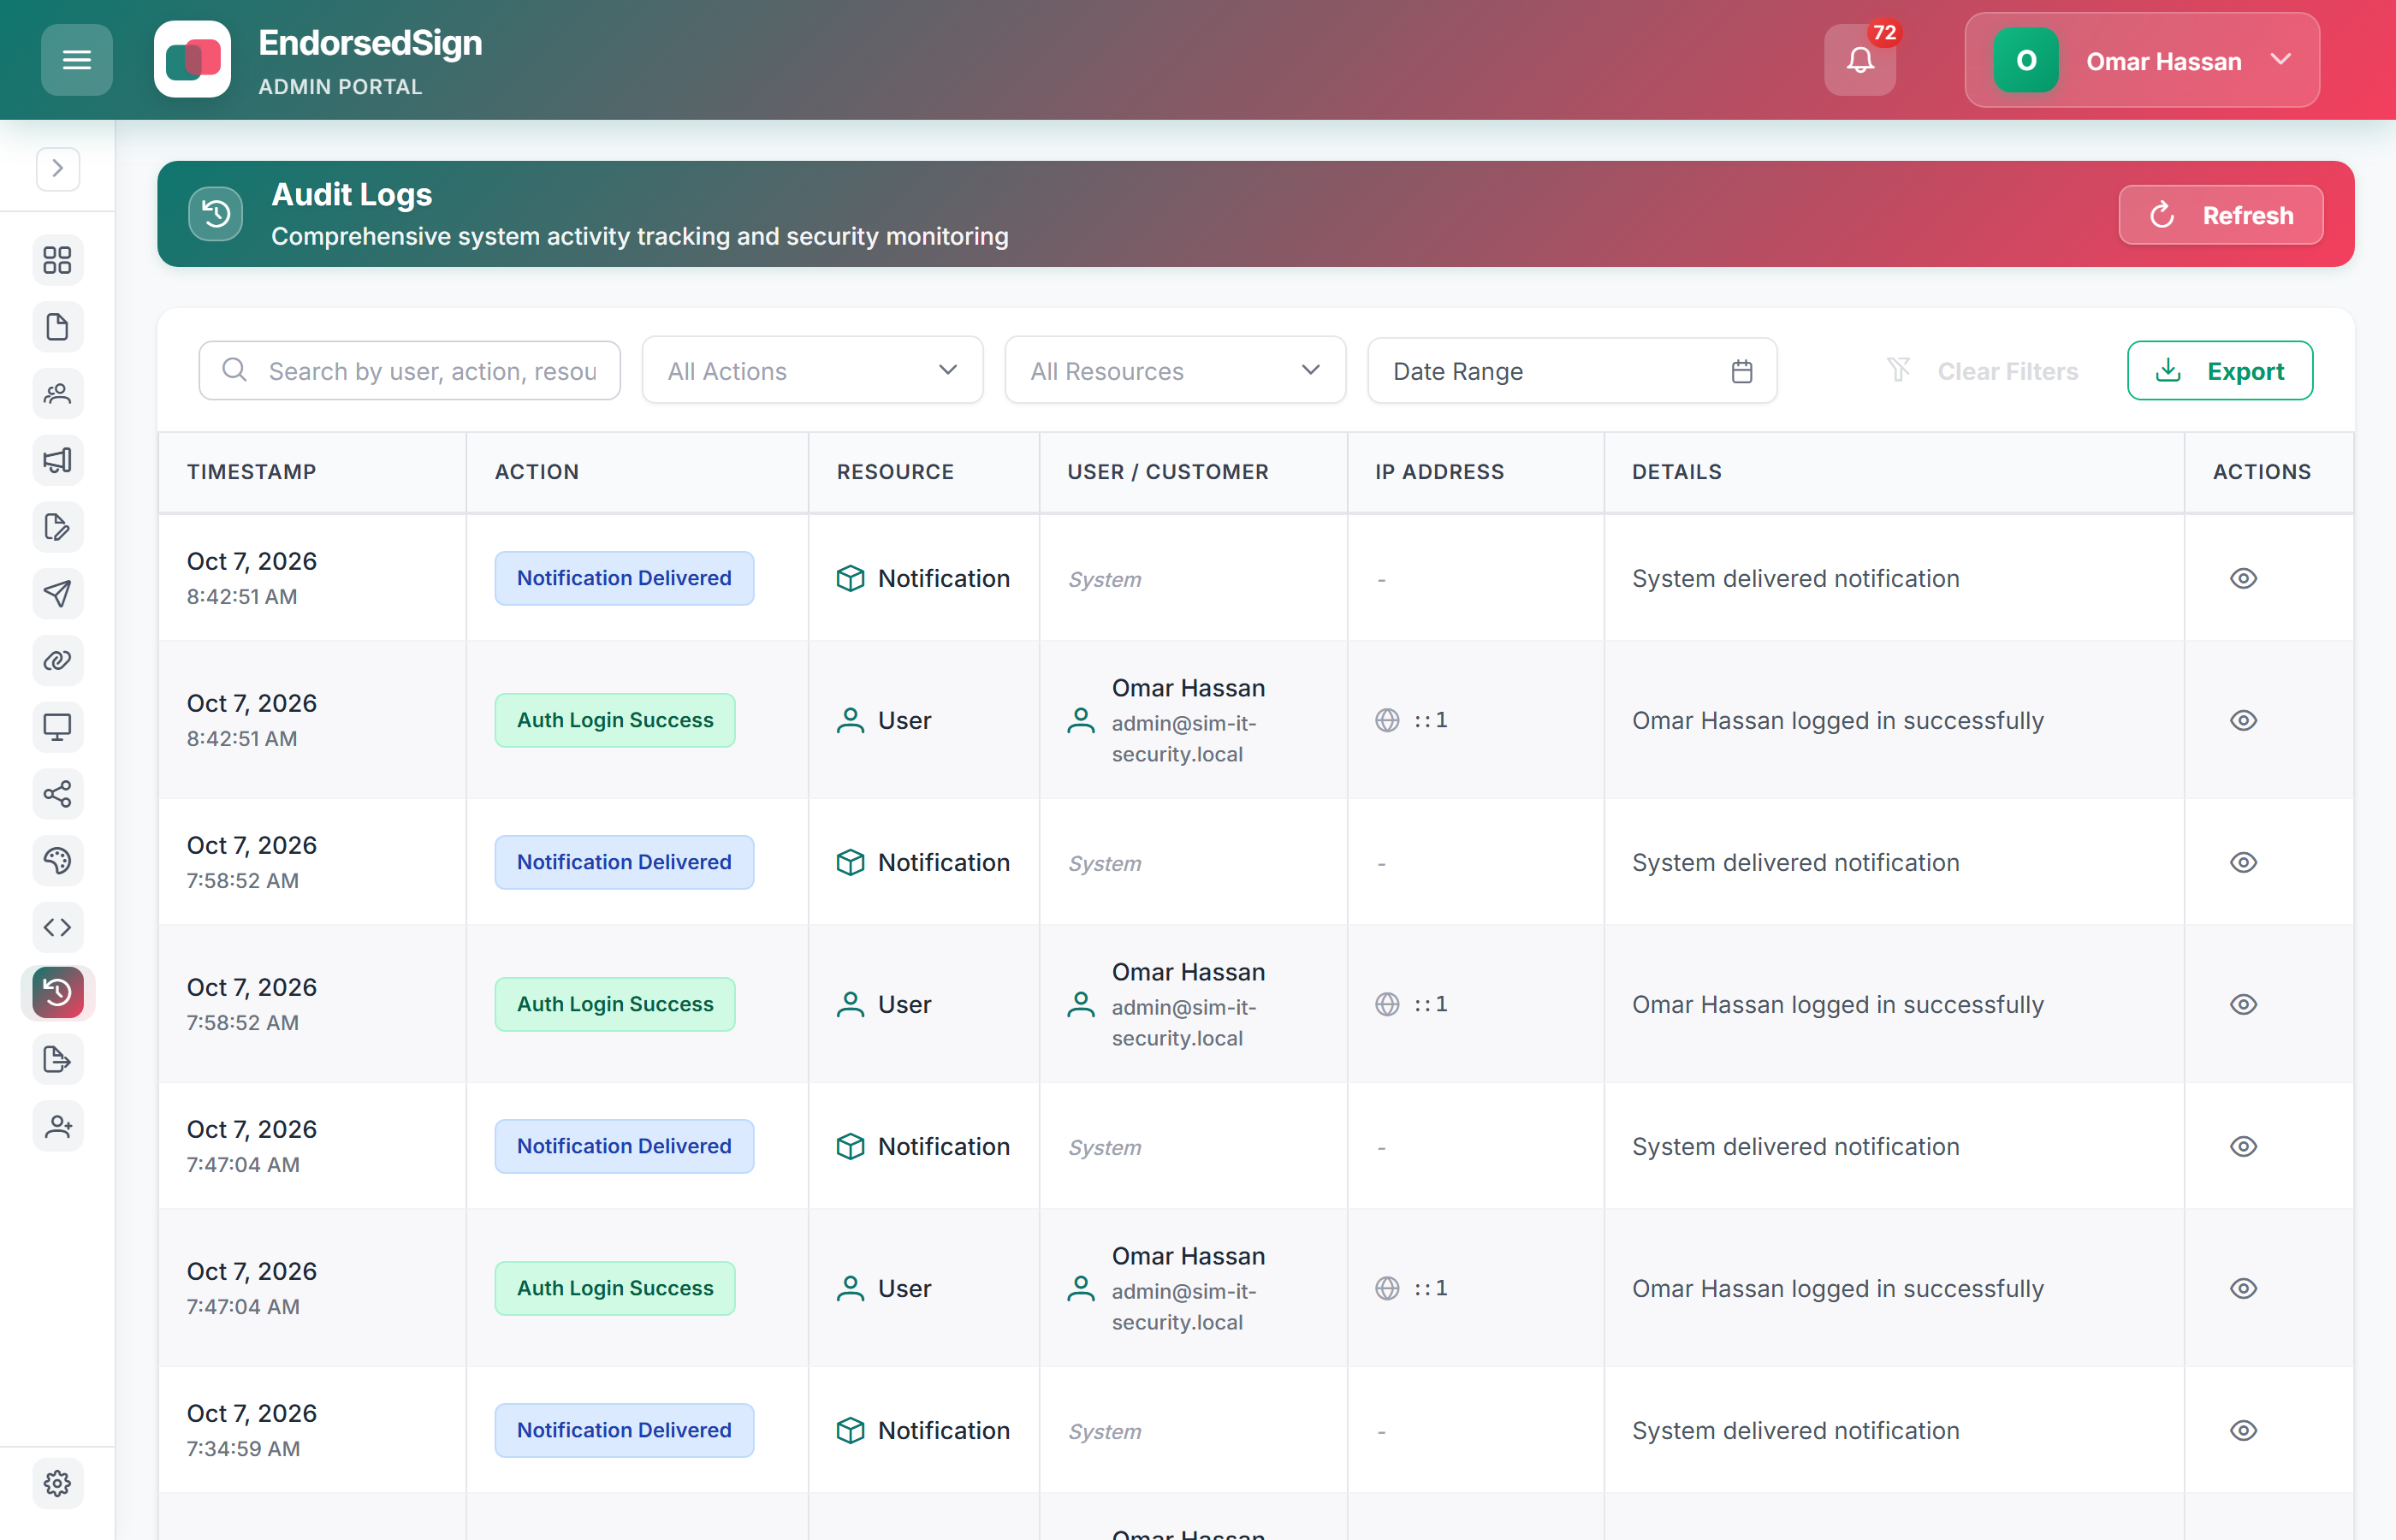
מסלול ביקורת - מה שצוותי IT ואבטחה רואים
כל אירוע גישה וחתימה מתועד עם שחקן, משאב, IP ומזהה מתאם. היומן הוא לקריאה בלבד - אף תפקיד לא יכול לערוך או למחוק אירועים. ניתן לייצא כ-CSV עבור הטמעת SIEM.
עיין בתנוחת האבטחה ובקש גישה
דפי האבטחה והתאימות מציגים את הפקדים הנוכחיים. התחל משפט או בקש ראיות כדי לעיין בתיעוד האבטחה המלא של הספק.