IT e team di sicurezza
Un fornitore firmatario da rivedere: limiti espliciti del tenant, RBAC, MFA, OIDC, controlli dell''origine e una catena di eventi verificabile su ogni azione.
Autorizzazioni RBAC con nome
Controllo granulare del ruolo, non amministratore/utente binario
SSO accesso dello staff
Nessuna password memorizzata per gli account dello staff
Traccia di controllo concatenata con hash
Sola lettura; nessun ruolo può modificare o eliminare eventi
Isolamento dei dati su ogni record
Nessun accesso ai dati tra tenant in base alla progettazione
Controlli di sicurezza: stato attuale
Questi controlli sono attivi per i tenant di produzione. Affermiamo cosa esiste e come è governato.
| Categoria di controllo | Capacità | Stato |
|---|---|---|
| Controllo accessi | Autorizzazioni basate sul ruolo (~60 autorizzazioni denominate) | ✅ In diretta |
| Controllo accessi | MFA (TOTP) su tutti i conti del personale | ✅ In diretta |
| Controllo accessi | Accesso personale OIDC (nessuna password memorizzata) | ✅ In diretta |
| Controllo accessi | Politica della password sulle modifiche delle credenziali | ✅ In diretta |
| Isolamento dei dati | Ambito tenant su tutti i record | ✅ In diretta |
| Isolamento dei dati | Controllo delle origini consentite per inquilino | ✅ In diretta |
| Isolamento dei dati | Crittografia a riposo per i file archiviati | ✅ In diretta |
| Controllo | Traccia di controllo di sola aggiunta concatenata con hash | ✅ In diretta |
| Controllo | ID di correlazione su tutte le richieste API | ✅ In diretta |
| Conformità | Profilo HIPAA + BAA (attivazione per inquilino) | ✅ In diretta |
| Conformità | Esportazione accesso soggetti GDPR | ✅ In diretta |
| Conformità | Cancello di eliminazione PHI per due persone | ✅ In diretta |
| Conformità | Rapporto di audit SOC 2 (indipendente) | ✅ In diretta |
| Conformità | SAML SSO | ✅ In diretta |
| Conformità | Residenza dati UE | ✅ In diretta |
La prova della capacità è disponibile attraverso i flussi di lavoro relativi alla fiducia e all''approvvigionamento.
Domande comuni dei team IT e di sicurezza
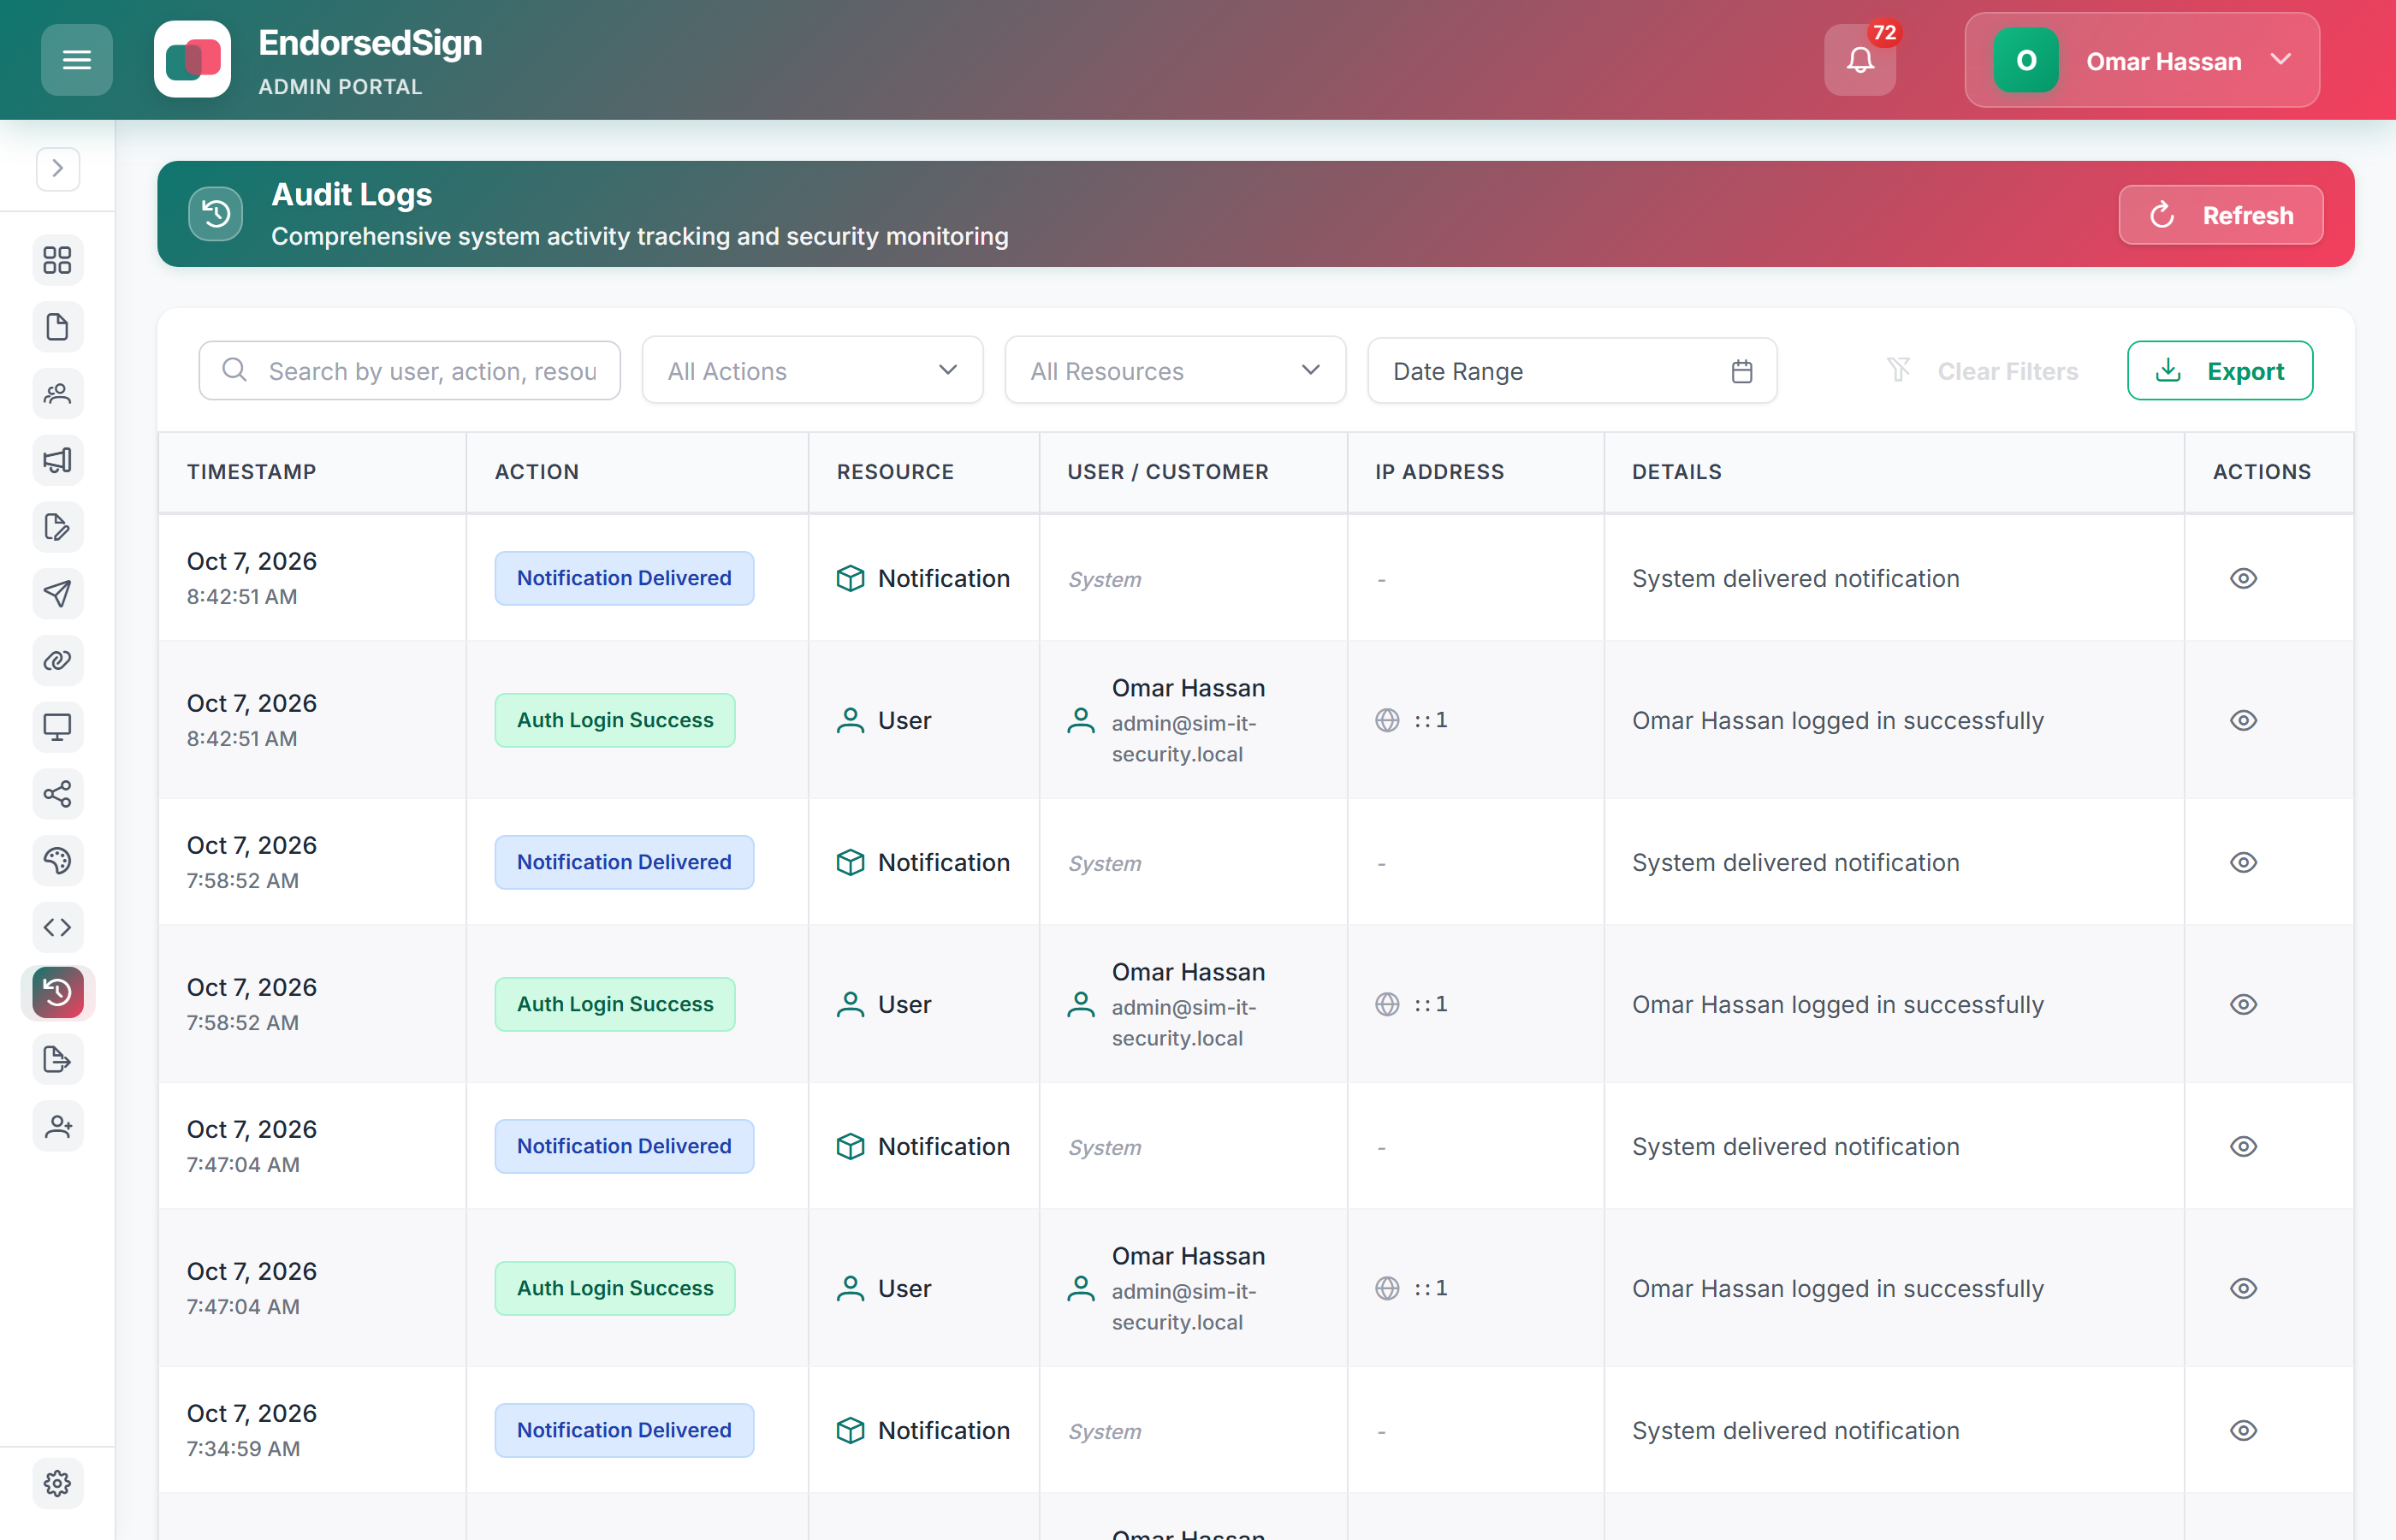
Traccia di controllo: cosa vedono i team IT e di sicurezza
Ogni evento di accesso e firma viene registrato con attore, risorsa, IP e ID di correlazione. Il registro è di sola lettura: nessun ruolo può modificare o eliminare eventi. Esportabile come CSV per l''acquisizione SIEM.
Rivedi il livello di sicurezza e richiedi l''accesso
Le pagine di sicurezza e conformità elencano i controlli attuali. Avvia una prova o richiedi prove per esaminare la documentazione completa sulla sicurezza del fornitore.