Zespoły IT i bezpieczeństwa
Jeden dostawca podpisujący do sprawdzenia — wyraźne granice najemców, RBAC, MFA, OIDC, kontrola pochodzenia i możliwy do audytowania łańcuch zdarzeń dla każdego działania.
Nazwane uprawnienia RBAC
Szczegółowa kontrola ról, a nie binarny administrator/użytkownik
SSO logowanie personelu
Brak haseł przechowywanych dla kont pracowników
Ścieżka audytu połączona z hashem
Tylko do odczytu; żadna rola nie może edytować ani usuwać wydarzeń
Izolacja danych na każdym rekordzie
Z założenia brak dostępu do danych między dzierżawcami
Kontrola bezpieczeństwa — stan aktualny
Te elementy sterujące są aktywne dla dzierżawców produkcyjnych. Stwierdzamy, co istnieje i jak jest zarządzane.
| Kategoria kontrolna | Możliwości | Stan |
|---|---|---|
| Kontrola dostępu | Uprawnienia oparte na rolach (~60 nazwanych uprawnień) | ✅ Na żywo |
| Kontrola dostępu | MFA (TOTP) na wszystkich kontach pracowników | ✅ Na żywo |
| Kontrola dostępu | Logowanie personelu OIDC (hasło nie jest przechowywane) | ✅ Na żywo |
| Kontrola dostępu | Zasady dotyczące haseł w przypadku zmian danych uwierzytelniających | ✅ Na żywo |
| Izolacja danych | Zakres najemców we wszystkich rekordach | ✅ Na żywo |
| Izolacja danych | Kontrola dozwolonych źródeł na dzierżawcę Kolejka usuwania profili | ✅ Na żywo |
| Izolacja danych | Szyfrowanie w stanie spoczynku dla przechowywanych plików | ✅ Na żywo |
| Audyt | Ścieżka audytu z łańcuchem skrótów i możliwością tylko dodawania | ✅ Na żywo |
| Audyt | Identyfikatory korelacji we wszystkich żądaniach API | ✅ Na żywo |
| Zgodność | Profil HIPAA + BAA (opcja na najemcę) | ✅ Na żywo |
| Zgodność | Eksport dostępu podmiotu RODO | ✅ Na żywo |
| Zgodność | Dwuosobowa bramka do usuwania PHI | ✅ Na żywo |
| Zgodność | Raport z audytu SOC 2 (niezależny) | ✅ Na żywo |
| Zgodność | SAML SSO | ✅ Na żywo |
| Zgodność | Rezydencja danych w UE | ✅ Na żywo |
Dowody dotyczące zdolności są dostępne poprzez przepływy pracy w zakresie zaufania i zamówień.
Częste pytania od zespołów IT i bezpieczeństwa
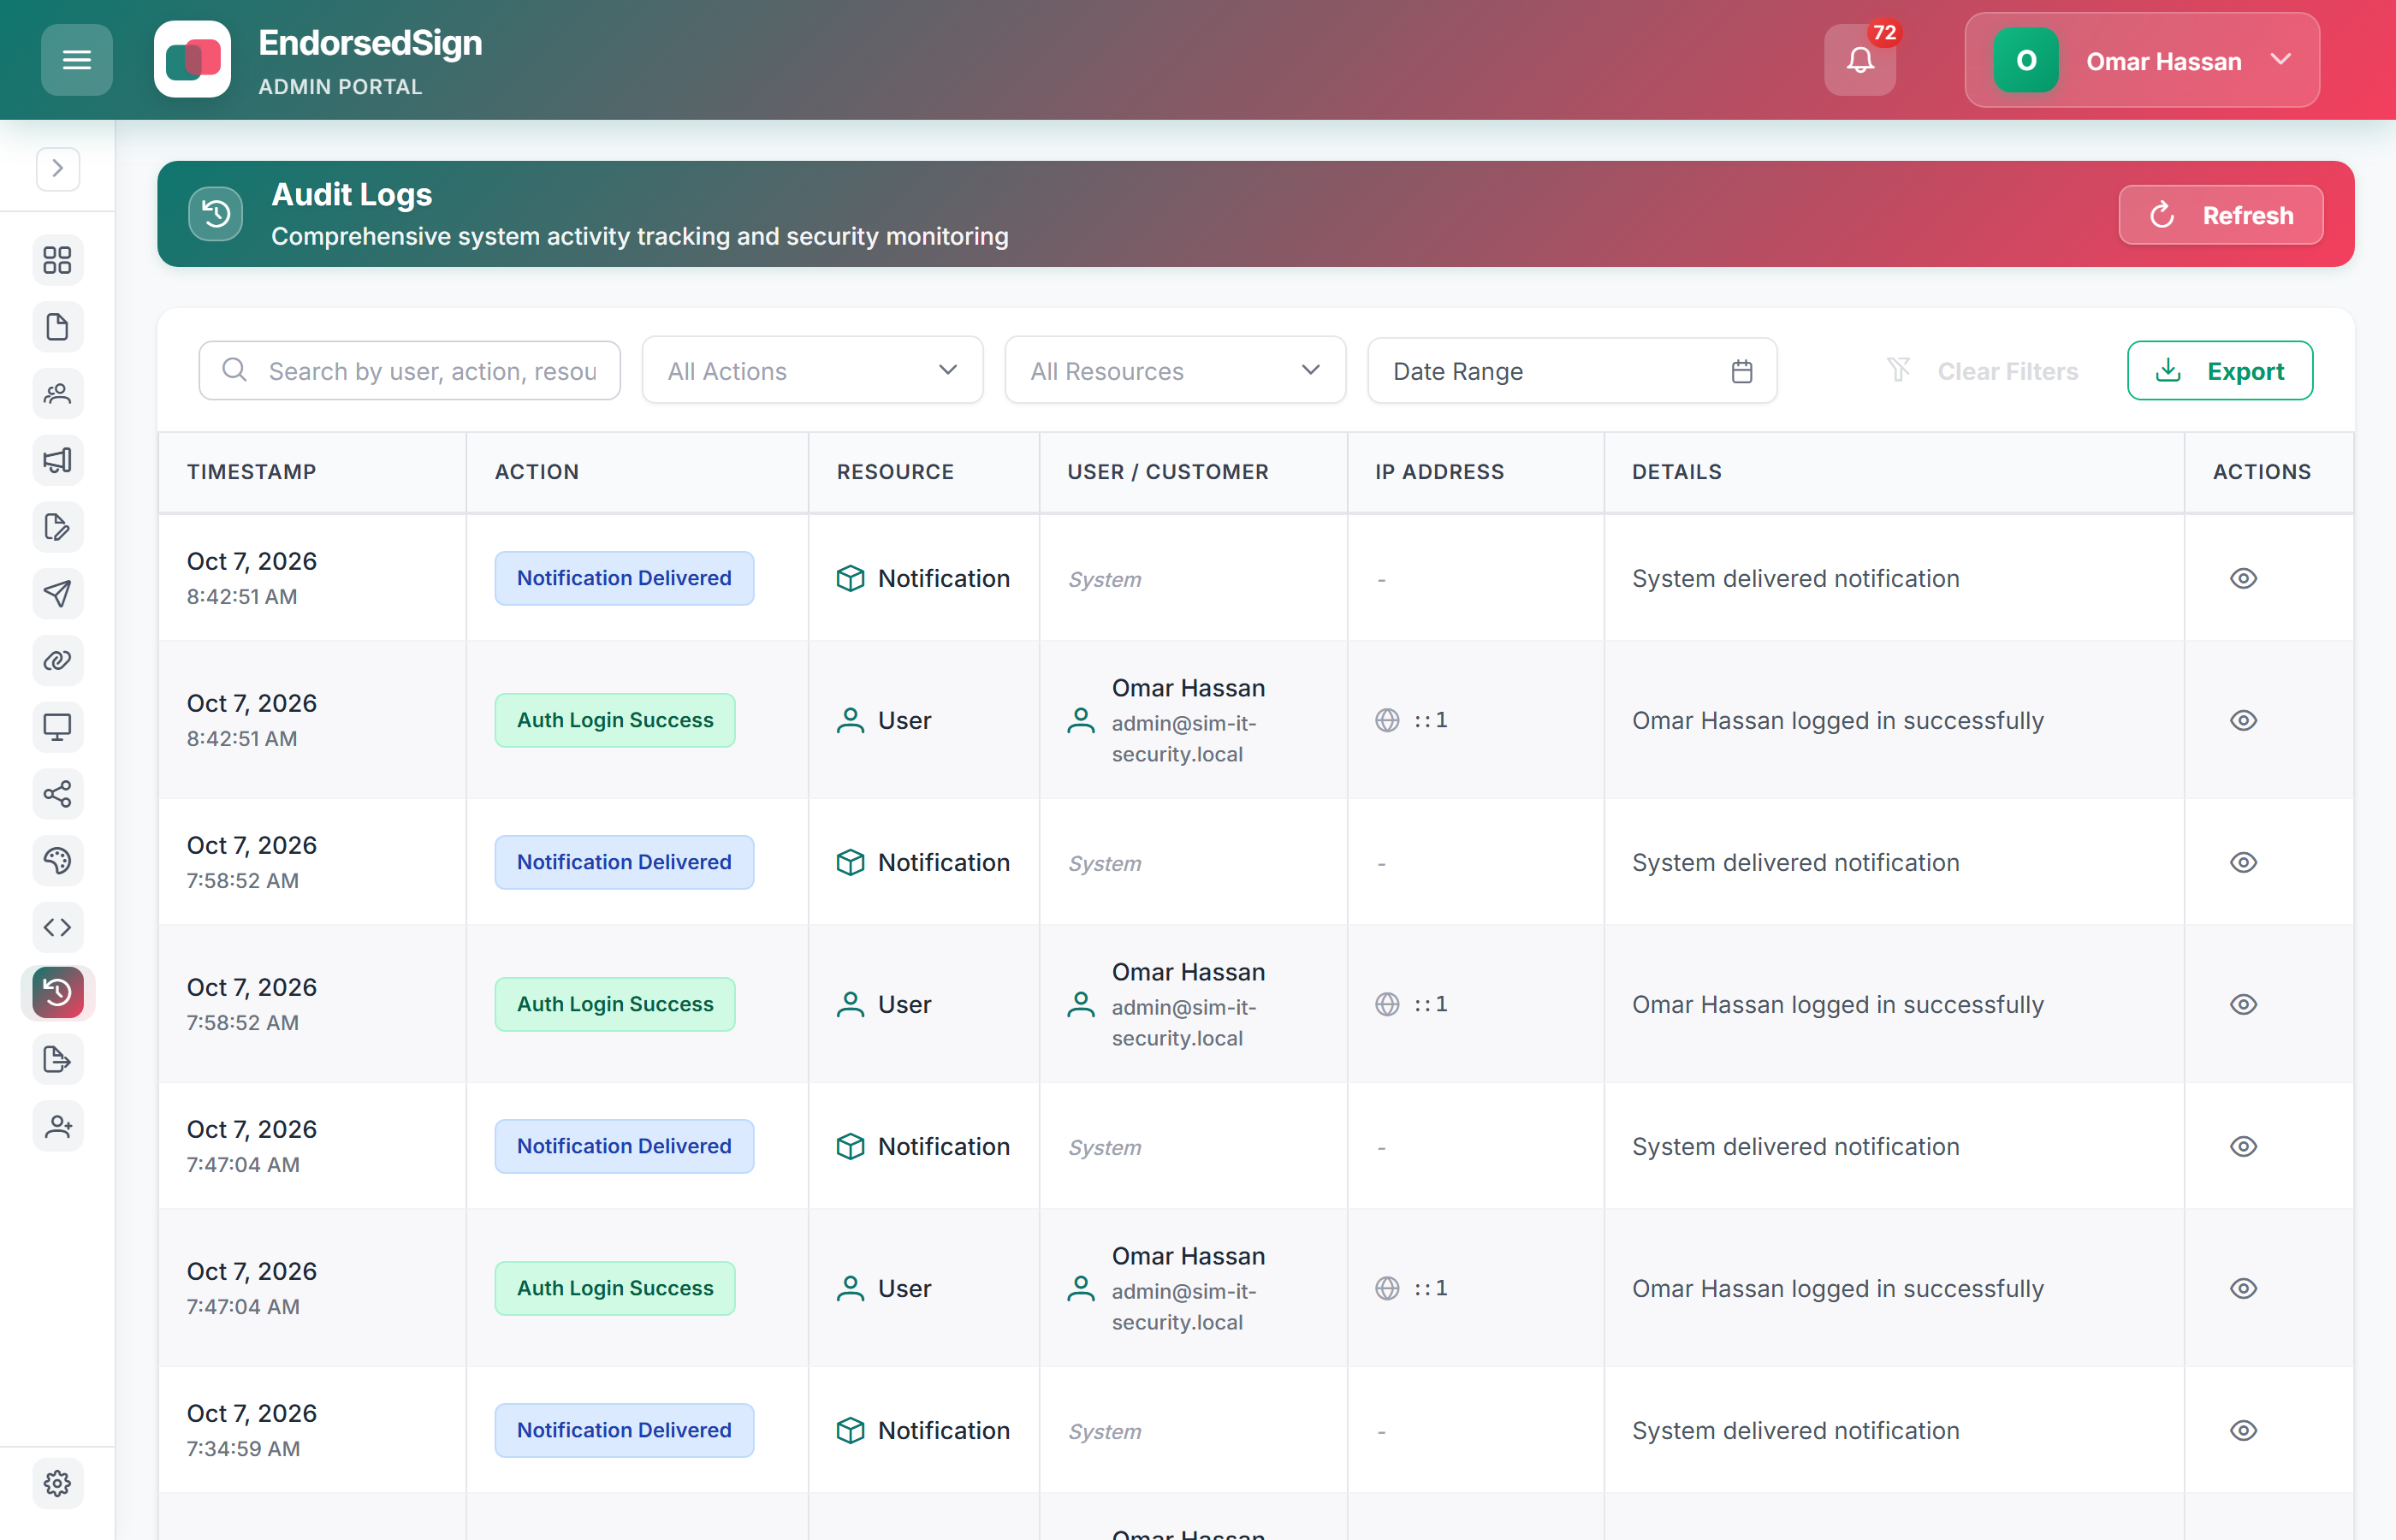
Ścieżka audytu — co widzą zespoły IT i bezpieczeństwa
Każde zdarzenie dostępu i podpisania jest rejestrowane z aktorem, zasobem, adresem IP i identyfikatorem korelacji. Dziennik jest tylko do odczytu — żadna rola nie może edytować ani usuwać zdarzeń. Możliwość eksportu jako plik CSV do wykorzystania w SIEM.
Przejrzyj stan zabezpieczeń i poproś o dostęp
Strony dotyczące bezpieczeństwa i zgodności zawierają listę bieżących kontroli. Rozpocznij okres próbny lub poproś o dowody, aby zapoznać się z pełną dokumentacją bezpieczeństwa dostawcy.