Equipos de TI y seguridad
Un proveedor firmante para revisar: límites explícitos de inquilinos, RBAC, MFA, OIDC, controles de origen y una cadena de eventos auditable en cada acción.
Permisos RBAC con nombre
Control de roles granular, no administrador/usuario binario
SSO inicio de sesión del personal
No se almacena contraseña para las cuentas del personal
Pista de auditoría encadenada mediante hash
Solo lectura; ningún rol puede editar o eliminar eventos
Aislamiento de datos en cada registro
No hay acceso a datos entre inquilinos por diseño
Controles de seguridad: estado actual
Estos controles están activos para los inquilinos de producción. Decimos lo que existe y cómo se gobierna.
| Categoría de control | Capacidad | Estado |
|---|---|---|
| Control de acceso | Permisos basados en roles (~60 permisos con nombre) | ✅ En vivo |
| Control de acceso | MFA (TOTP) en todas las cuentas del personal | ✅ En vivo |
| Control de acceso | Inicio de sesión del personal de OIDC (no se almacena contraseña) | ✅ En vivo |
| Control de acceso | Política de contraseñas en cambios de credenciales | ✅ En vivo |
| Aislamiento de datos | Alcance del inquilino en todos los registros | ✅ En vivo |
| Aislamiento de datos | Control de orígenes permitidos por inquilino | ✅ En vivo |
| Aislamiento de datos | Cifrado en reposo para archivos almacenados | ✅ En vivo |
| Auditoría | Pista de auditoría de solo anexos encadenados mediante hash | ✅ En vivo |
| Auditoría | ID de correlación en todas las solicitudes API | ✅ En vivo |
| Cumplimiento | Perfil HIPAA + BAA (inscripción por inquilino) | ✅ En vivo |
| Cumplimiento | GDPR exportación de acceso por tema | ✅ En vivo |
| Cumplimiento | Puerta de eliminación de PHI para dos personas | ✅ En vivo |
| Cumplimiento | Informe de auditoría SOC 2 (independiente) | ✅ En vivo |
| Cumplimiento | SAML SSO | ✅ En vivo |
| Cumplimiento | Residencia de datos de la UE | ✅ En vivo |
La evidencia de capacidad está disponible a través de flujos de trabajo de confianza y adquisiciones.
Preguntas comunes de los equipos de TI y seguridad
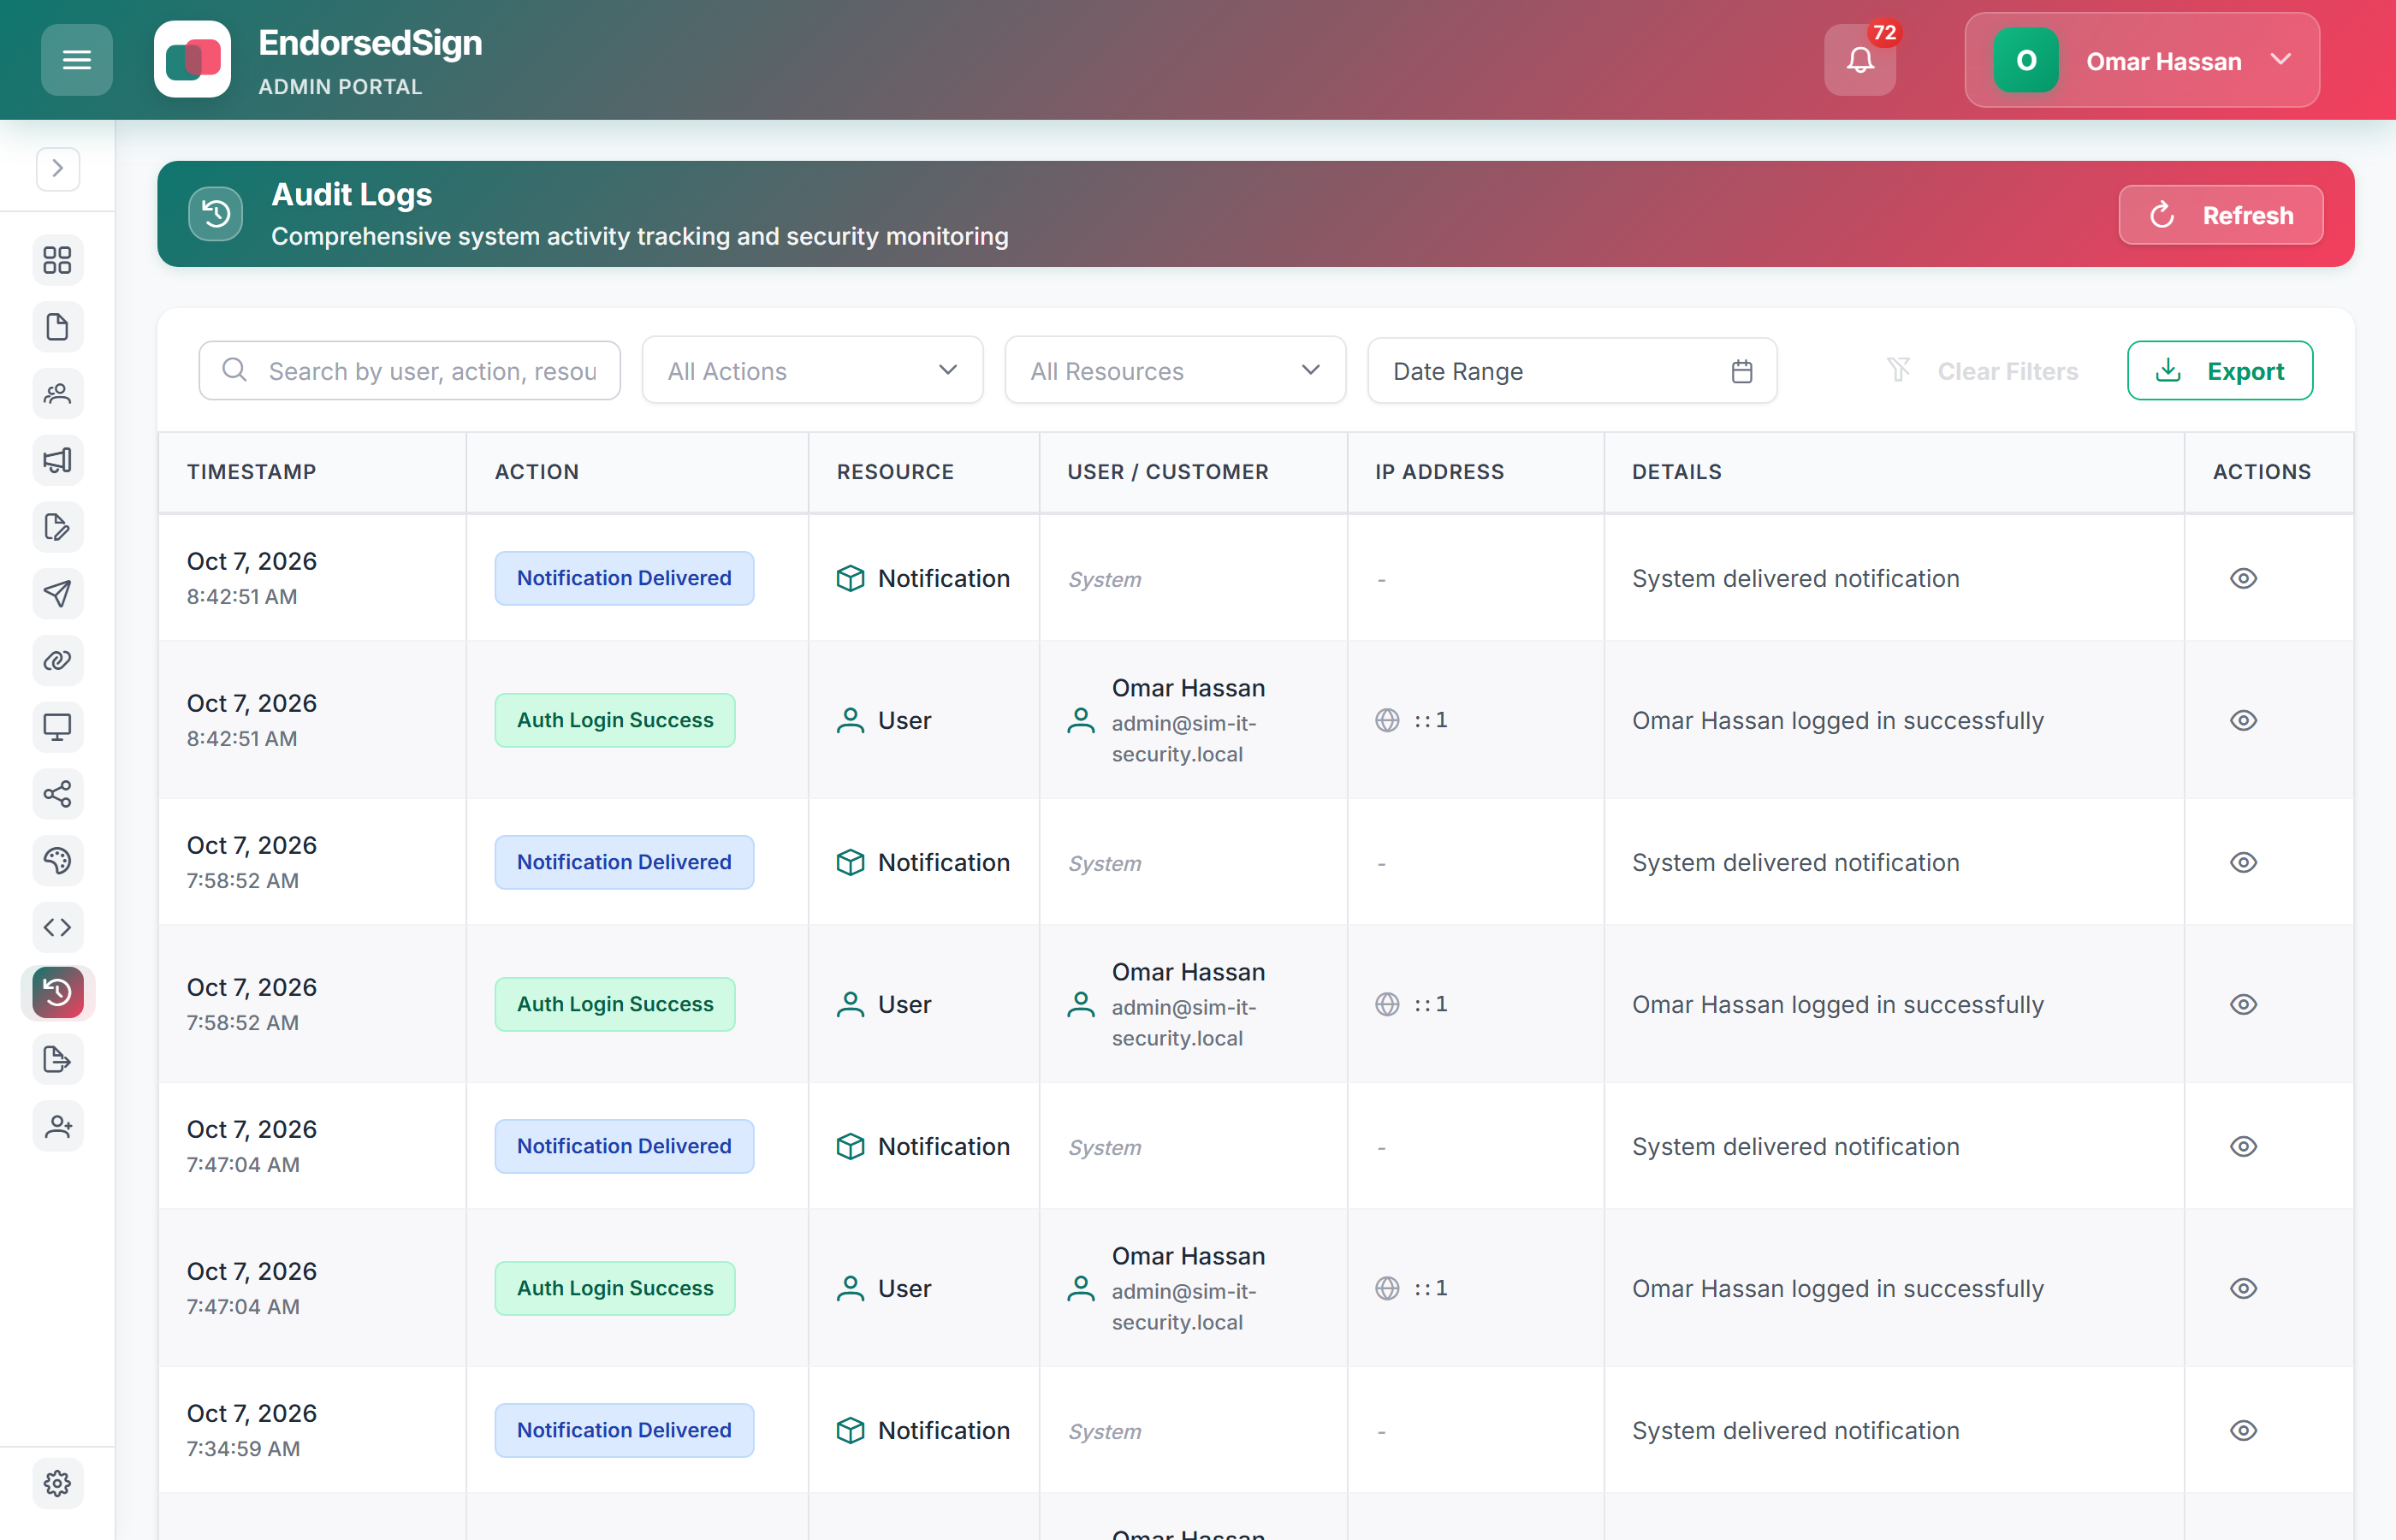
Pista de auditoría: lo que ven los equipos de seguridad y TI
Cada evento de acceso y firma se registra con actor, recurso, IP e ID de correlación. El registro es de solo lectura: ninguna función puede editar o eliminar eventos. Exportable como CSV para ingesta SIEM.
Revisar la postura de seguridad y solicitar acceso
Las páginas de seguridad y cumplimiento enumeran los controles actuales. Inicie una prueba o solicite pruebas para revisar la documentación de seguridad completa del proveedor.