プラットフォーム
監査とコンプライアンス
コントロール — テナントのスコープ、RBAC、MFA、OIDC、BAA 付きの HIPAA プロファイル、追加専用の監査証跡、保持構成。
今日の製品のコントロール
これらのコントロールは、運用テナントおよび規制された環境に対して有効です。
| コントロール | ステータス | 注意事項 |
|---|---|---|
| テナント所有のレコードに対するテナントのスコープ設定 | ✅ ライブ | すべての文書、封筒、顧客記録はテナントに隔離されます |
| ロールベースのアクセス制御 (RBAC) | ✅ ライブ | ~60 名前付き権限;スタッフのアクセスは能力ごとに制限される |
| 多要素認証(MFA) | ✅ ライブ | TOTP ベース。ユーザーアカウントごとに適用される |
| OIDC スタッフサインイン | ✅ ライブ | スタッフは OIDC プロバイダー経由でサインインできます。パスワードは保存されていません |
| 認証情報の変更に関するパスワード ポリシー | ✅ ライブ | すべてのパスワード作成/変更パスにプラットフォームが適用されます |
| テナントごとの許可されたオリジンの制御 | ✅ ライブ | 埋め込みとAPIを承認されたオリジンに制限します |
| 相関 ID を含む追加専用の監査証跡 | ✅ ライブ | ハッシュチェーンされたイベントログ。すべてのエンベロープトランジションが記録される |
| 保存ファイルの保存時の暗号化 | ✅ ライブ | 文書と監査記録は保存時に暗号化されます |
| BAA 付き HIPAA プロフィール | ✅ ライブ | テナントレベルの構成が必要です。有効にするにはお問い合わせください |
| 二人用PHI削除ゲート | ✅ ライブ | HIPAA プロファイルがアクティブな場合に適用されます |
| GDPR サブジェクトアクセスのエクスポート | ✅ ライブ | リクエストに応じてデータ主体のすべてのデータをエクスポートします |
| テナントごとの保持設定 | ✅ ライブ | ドキュメントのライフサイクルと削除ポリシーを構成する |
| 署名者パス上の開示同意テキスト | ✅ ライブ | 署名開始前に表示される構成可能なテキスト |
| 修了証明書 | ✅ ライブ | 封筒ごとに生成されます。サイン会の概要が含まれます |
| 修飾された署名 (QES) | ✅ ライブ | サポートされている管轄区域および署名プロファイルで利用可能 |
| EU データ所在地 | ✅ ライブ | 対象プランおよび規制されたワークフローで利用可能 |
| SAML シングルサインオン | ✅ ライブ | エンタープライズ ID プロバイダー構成で利用可能 |
| SOC 2 レポート | ✅ ライブ | 調達およびセキュリティレビューチャネルを通じて入手可能 |
管理証拠は信頼および調達ワークフローを通じて共有されます。
よくある質問
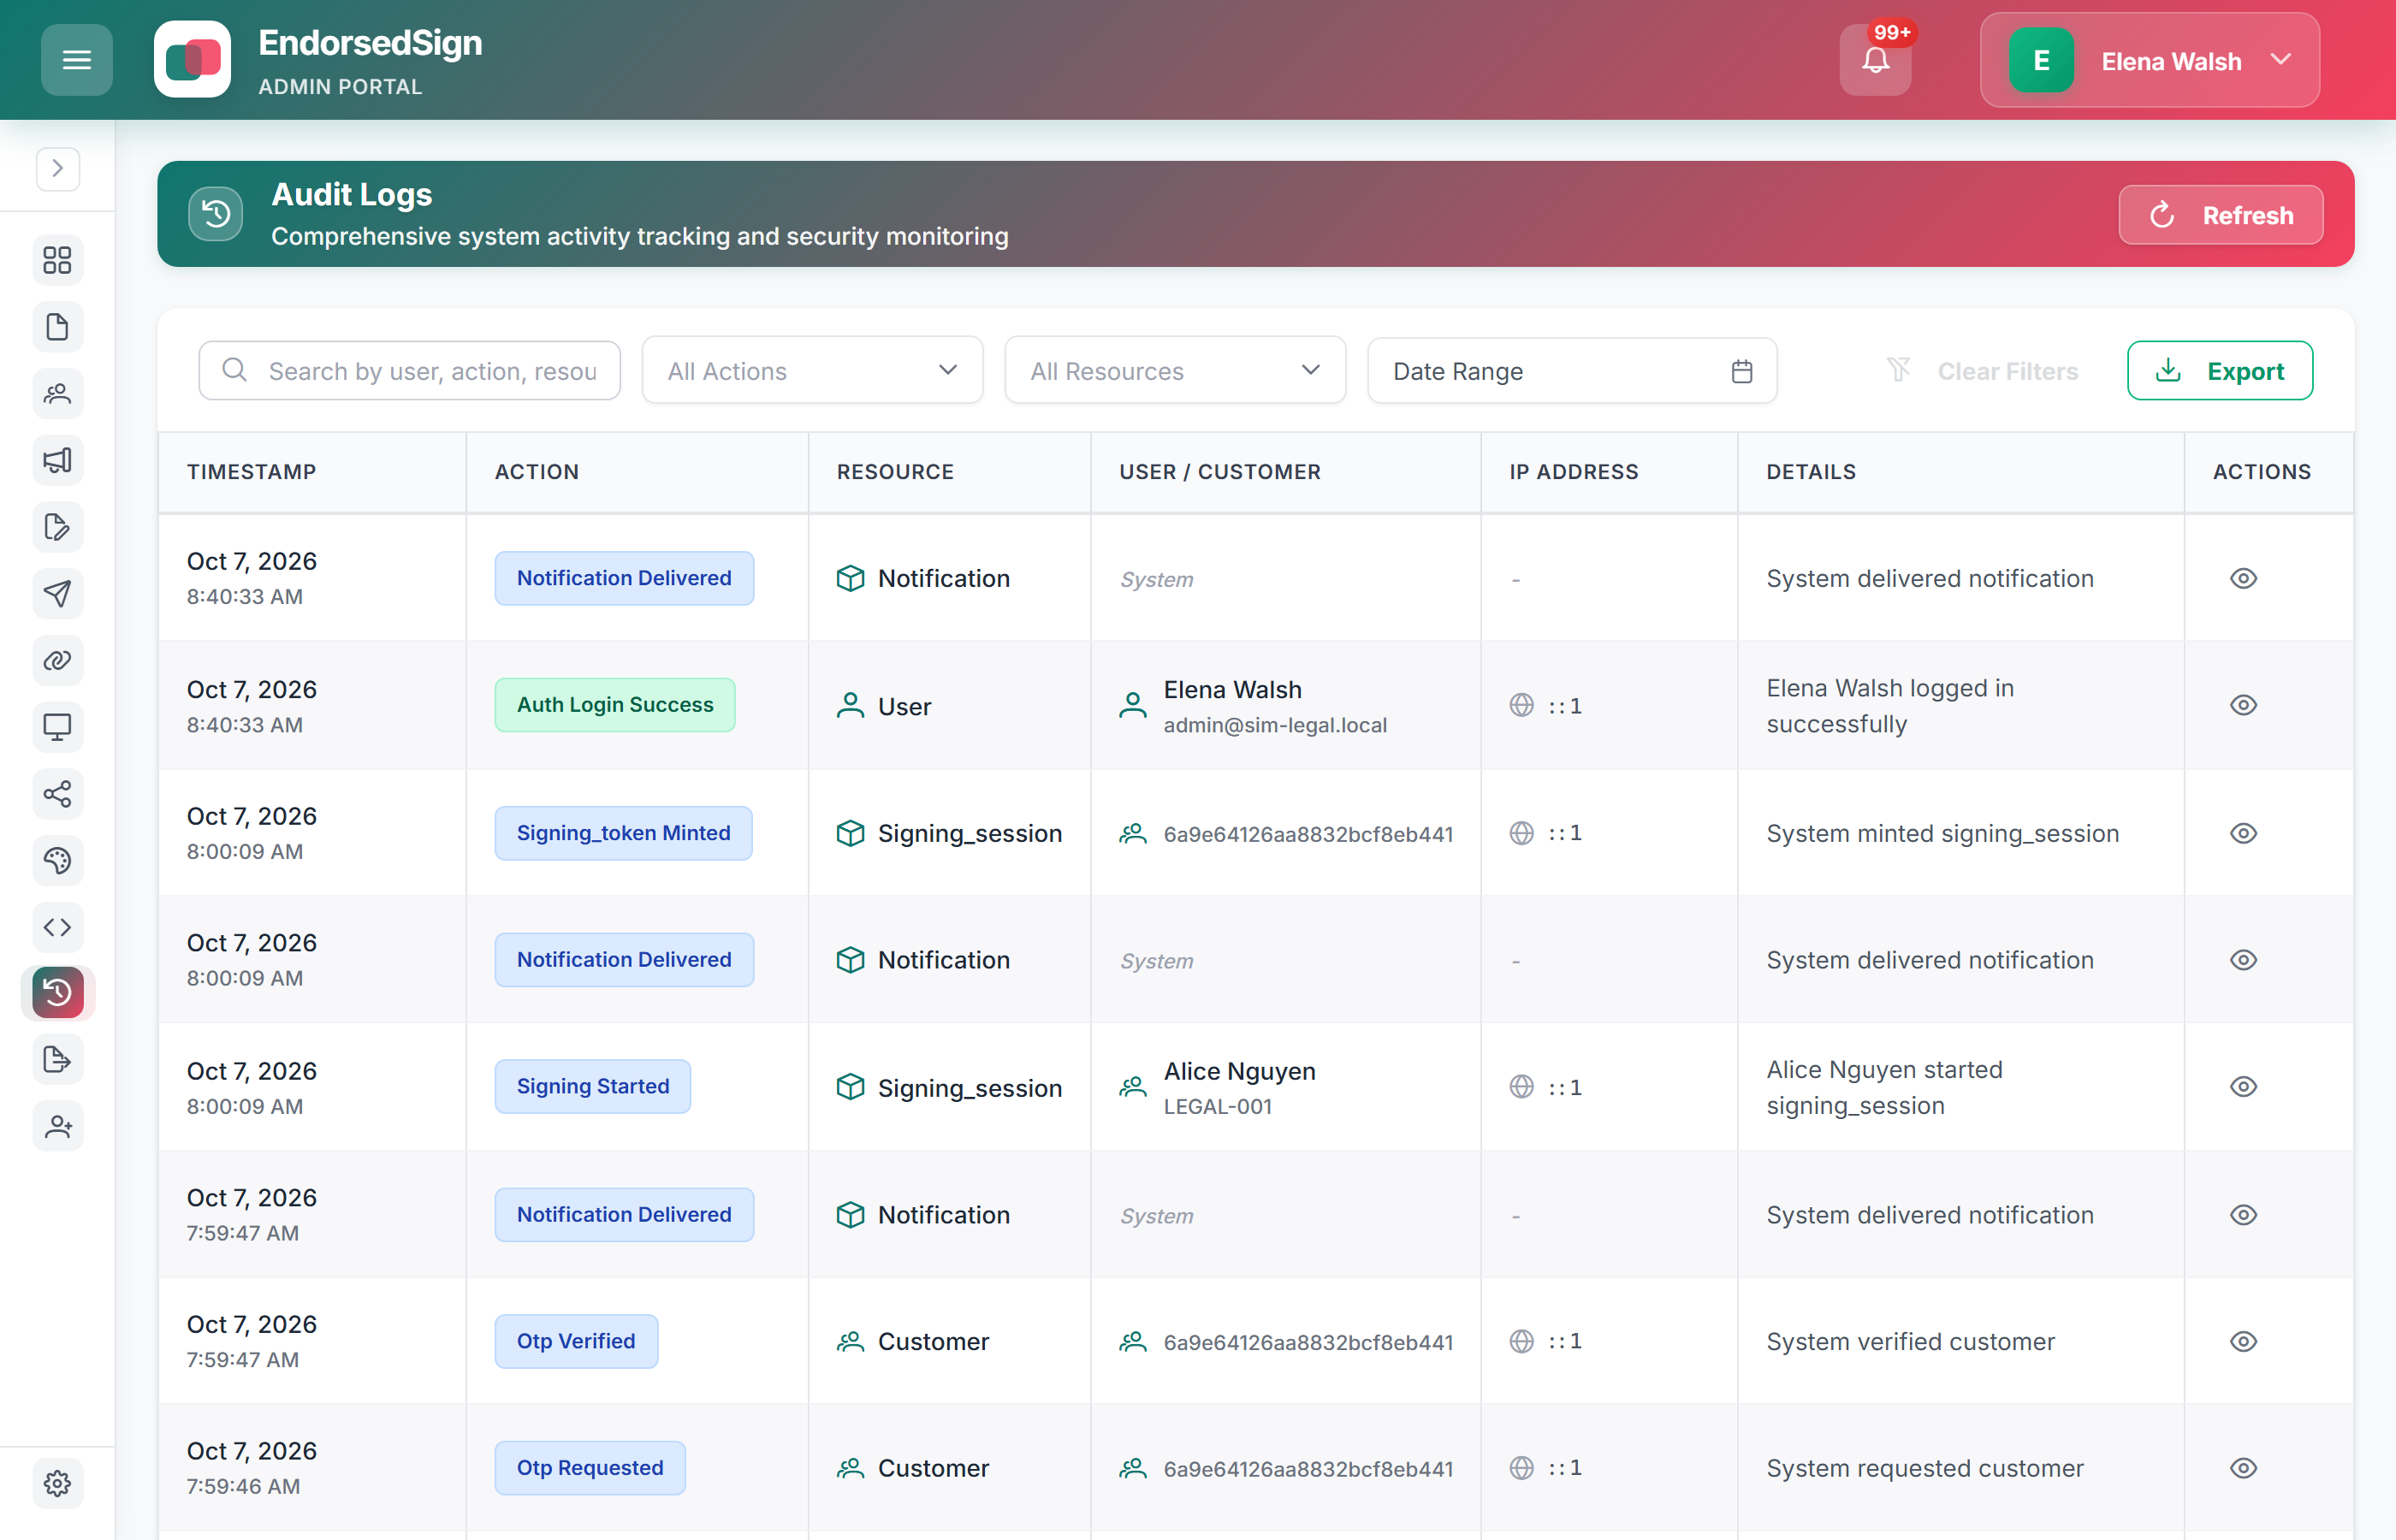
管理ポータルの監査証跡
すべての署名と管理アクションは、タイムスタンプ、アクター、リソース、および IP とともに記録されます。以下の表は、デモ テナントからのライブ データです。
コンテキスト内の完全なコントロール リストを確認します
セキュリティとコンプライアンスのページでは、現在の管理と裏付けとなる証拠を要求する場所について説明します。