SaaS プラットフォーム
ユーザーをサードパーティ署名ツールにリダイレクトすることなく、署名を独自の製品機能 (ブランド、マルチテナント、API ファースト) として出荷します。
1 つの統合、N 個のテナント
各下流テナントは分離されています
あなたのブランドをあらゆる表面に表示
ロゴ、ドメイン、パレット、コピー
完全統合制御
REST + webhooks + SDK
テナントのデータ境界
テナント間データアクセスなし
SaaS プラットフォームが EndorsedSign を統合する方法
- 1
API経由で一度統合します
バックエンドの EndorsedSign REST API に対してビルドします。 1 つの統合ですべてのダウンストリーム テナントが処理されます。テナントごとの再統合は必要ありません。
- 2
顧客ごとにテナントをプロビジョニング
顧客が製品にサインアップしたら、API を介してその顧客用に EndorsedSign テナントを作成します。各テナントには独立したデータ、ブランディング、設定があります。
- 3
テナントごとにブランディングを構成する
各テナントのロゴ、カラーパレット、カスタムドメインを設定します。署名者のエクスペリエンスは、あなたや EndorsedSign のブランドではなく、顧客のブランドを反映します。
- 4
署名の埋め込みまたはリダイレクト
Elements 埋め込みコンポーネントを使用して製品内で署名を続けるか、独自のリダイレクト フローの署名リンクを発行します。どちらのオプションもテナントごとに利用できます。
SaaS プラットフォームが EndorsedSign から取得するもの
テナントごとのブランディング
各下流顧客は独自のロゴ、色、署名ドメインを取得します。 EndorsedSign インフラストラクチャは水面下で実行されます。
テナントデータの分離
ドキュメント、封筒、テンプレート、顧客はテナントごとに分離されます。あるテナントからのリクエストは、別のテナントのデータにアクセスできません。
すべてのテナントに 1 つの REST API
単一の API 統合により、すべてのダウンストリーム テナントが管理されます。テナント コンテキストはリクエストごとに渡されます。顧客ごとに個別に統合する必要はありません。
テナントごと webhook
各テナントは独自の webhook エンドポイントを登録できます。署名ライフサイクル イベントはテナント スコープで配信されます。
テナントごとの管理ワークスペース
各テナントには専用の管理ポータルが与えられます。顧客は独自のドキュメント、テンプレート、ユーザーを個別に管理します。
許可されたオリジン
Origin コントロールは、登録したドメインへの埋め込みと API のアクセスを制限します。テナントの署名面の不正使用を防ぎます。
SaaS プラットフォーム チームからのよくある質問
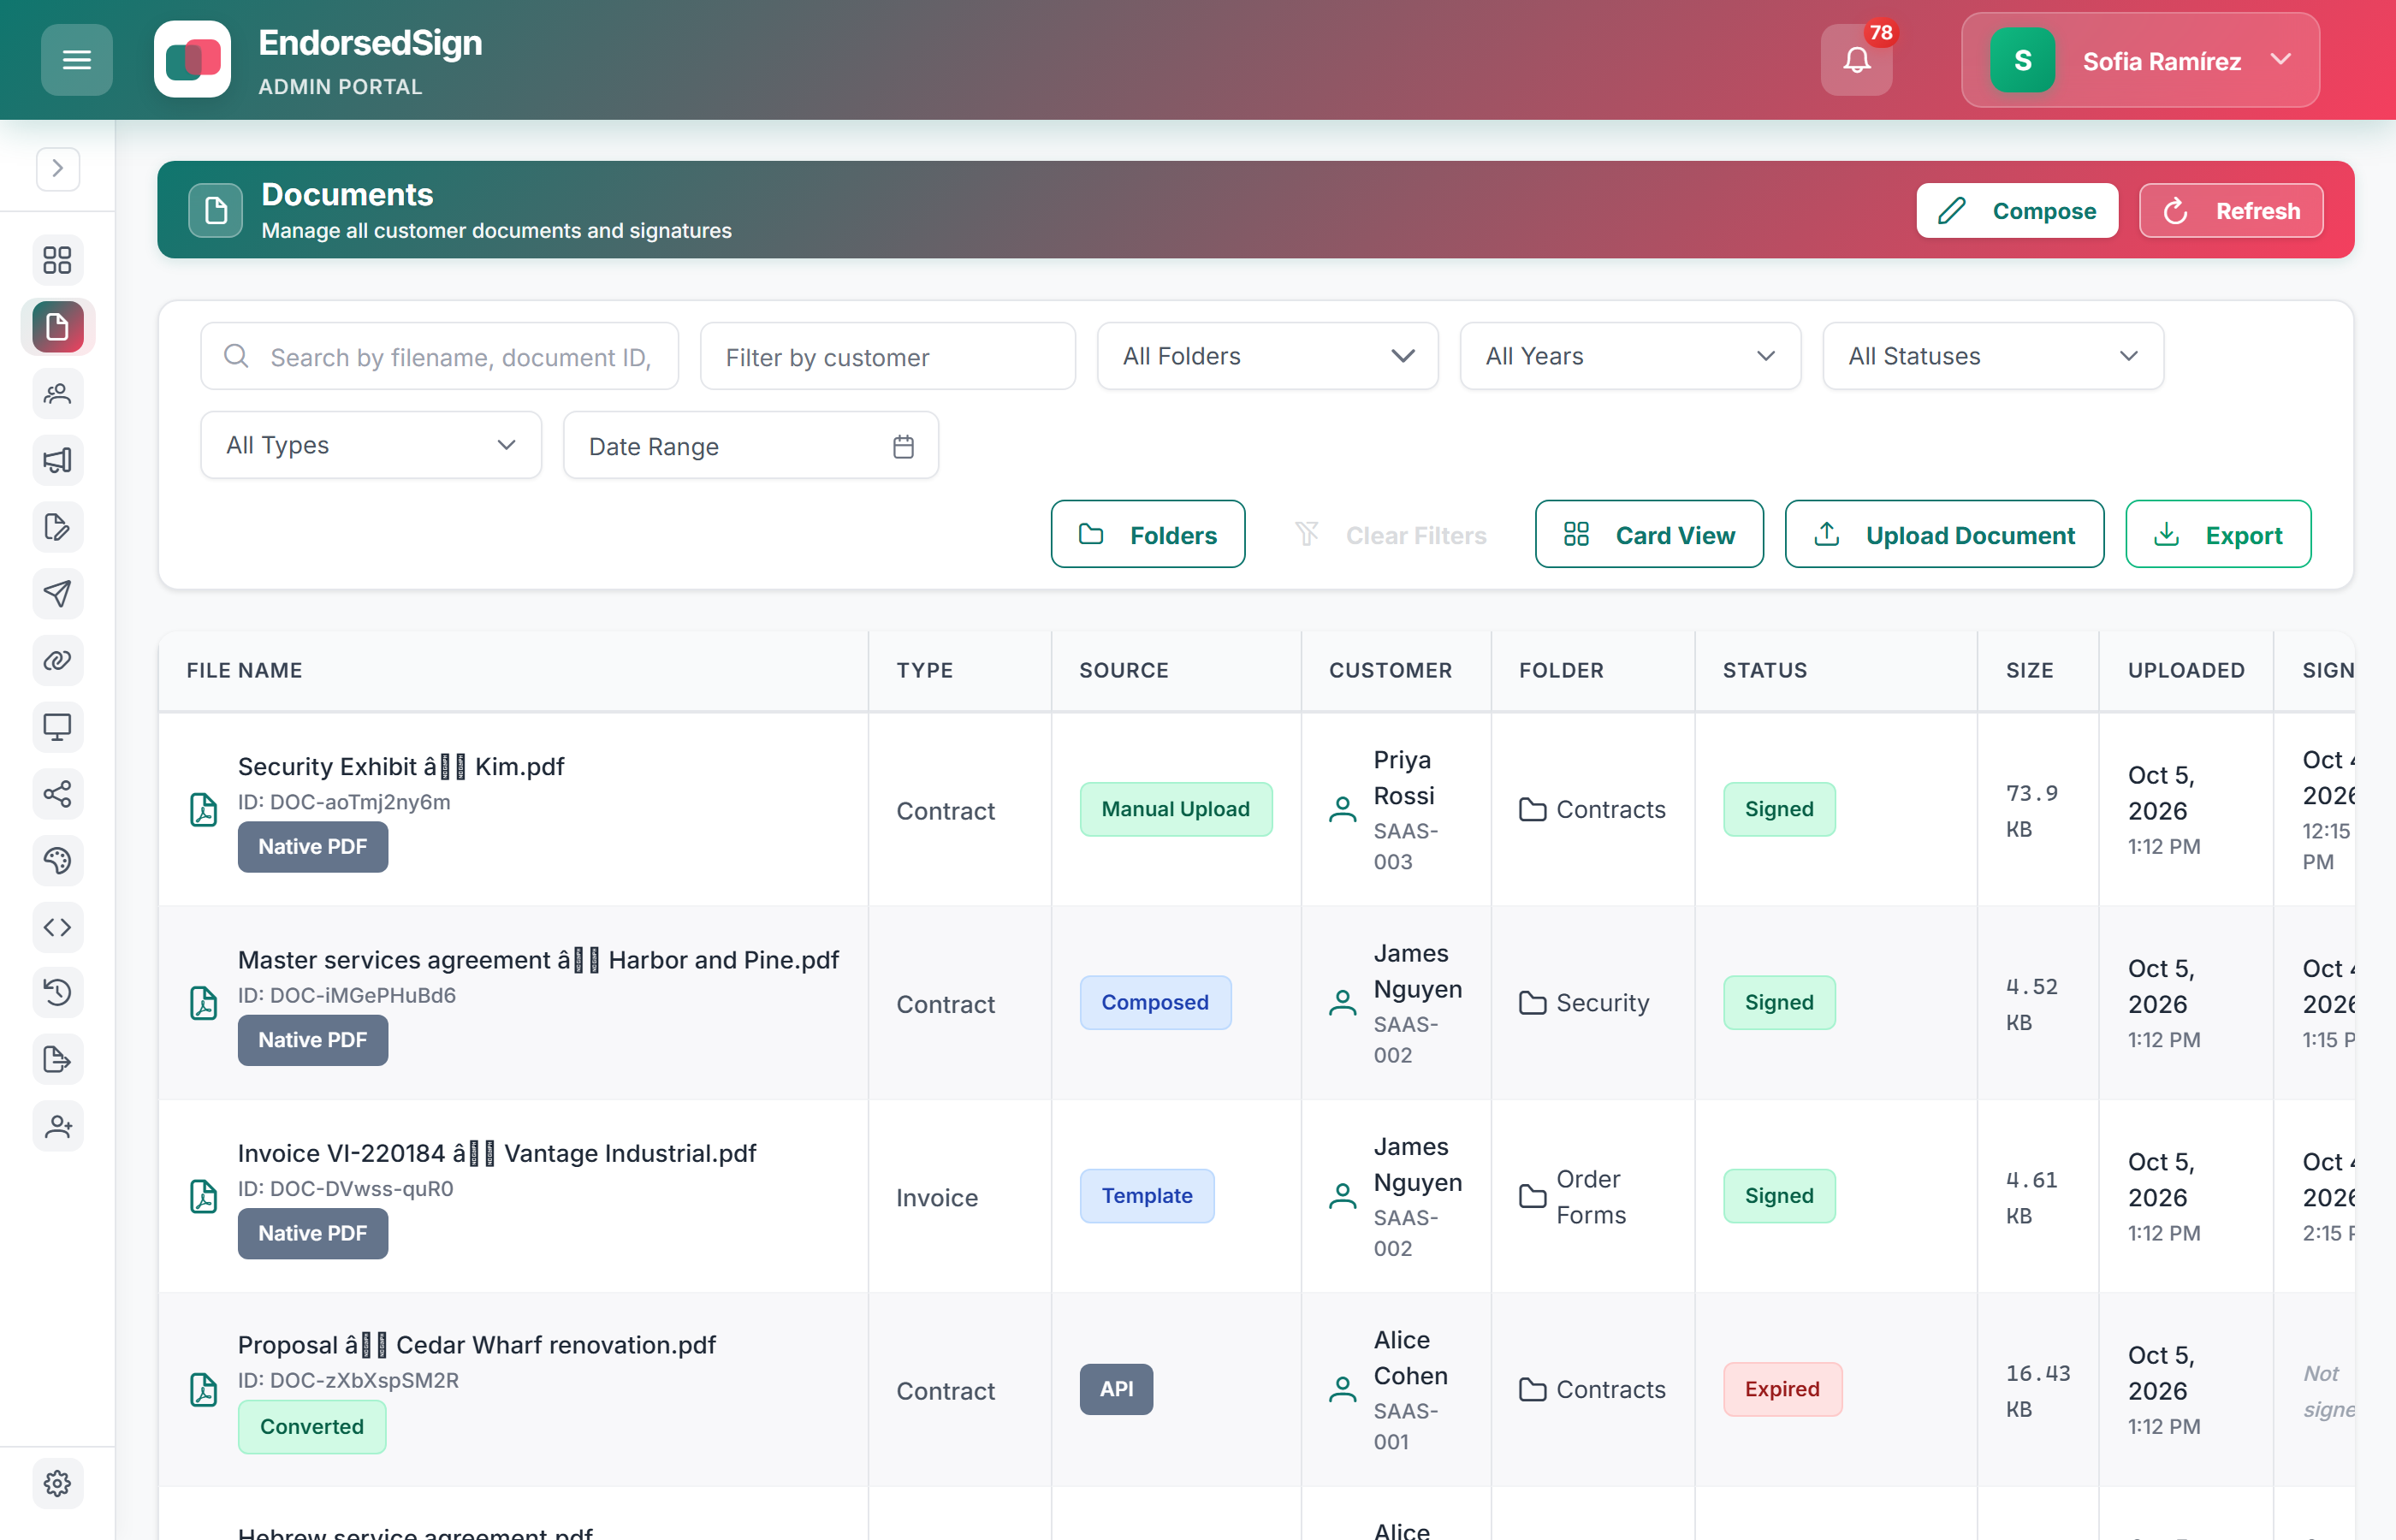
管理ポータルでのマルチテナントの分離
下流の各顧客は、ドキュメント、テンプレート、設定、ユーザーが完全に分離された独自のワークスペースを取得します。マスター キーは、1 つの API を介してすべてのテナントを管理します。
マルチテナントサンドボックスから始める
サンドボックス内に 2 つの分離されたテスト テナントがプロビジョニングされるため、1 つのセッションでブランディング、データ分離、および API をテストできます。