ソリューション
IT およびセキュリティ チーム ワークフローに組み込まれた
1 つの署名ベンダーを確認 - 明示的なテナント境界、RBAC、MFA、OIDC、オリジン コントロール、およびすべてのアクションにおける監査可能なイベント チェーン。
~60
名前付き RBAC 権限
管理者/ユーザーのバイナリではなく、きめ細かいロール制御
OIDC
SSO スタッフサインイン
スタッフアカウントのパスワードは保存されていません
Append-only
ハッシュチェーン監査証跡
読み取り専用。どのロールもイベントを編集または削除できません
Tenant-scoped
すべてのレコードのデータ分離
設計によりテナント間のデータ アクセスはありません
セキュリティ管理 - 現在の状態
これらのコントロールは運用テナントに対して有効です。何が存在し、それがどのように管理されているかを述べます。
| コントロールカテゴリ | 機能 | ステータス |
|---|---|---|
| アクセス制御 | ロールベースの権限 (最大 60 個の名前付き権限) すべてのスタッフアカウントの | ✅ ライブ |
| アクセス制御 | MFA (TOTP) | ✅ ライブ |
| アクセス制御 | OIDC スタッフサインイン (パスワードは保存されていません) | ✅ ライブ |
| アクセス制御 | 認証情報の変更に関するパスワード ポリシー | ✅ ライブ |
| データ分離 | すべてのレコードに対するテナントのスコープ | ✅ ライブ |
| データ分離 | テナントごとの許可されたオリジンの制御 | ✅ ライブ |
| データ分離 | 保存ファイルの保存時の暗号化 | ✅ ライブ |
| 監査 | ハッシュチェーンされた追加専用監査証跡 | ✅ ライブ |
| 監査 | 相関 ID | ✅ ライブ |
| コンプライアンス | HIPAA プロファイル + BAA (テナントごとのオプトイン) | ✅ ライブ |
| コンプライアンス | GDPR サブジェクトアクセスのエクスポート | ✅ ライブ |
| コンプライアンス | 二人用PHI削除ゲート | ✅ ライブ |
| コンプライアンス | SOC 2 監査報告書 (独立) | ✅ ライブ |
| コンプライアンス | SAML SSO | ✅ ライブ |
| コンプライアンス | EU データ所在地 | ✅ ライブ |
能力の証拠は、信頼および調達ワークフローを通じて入手できます。
IT チームとセキュリティ チームからのよくある質問
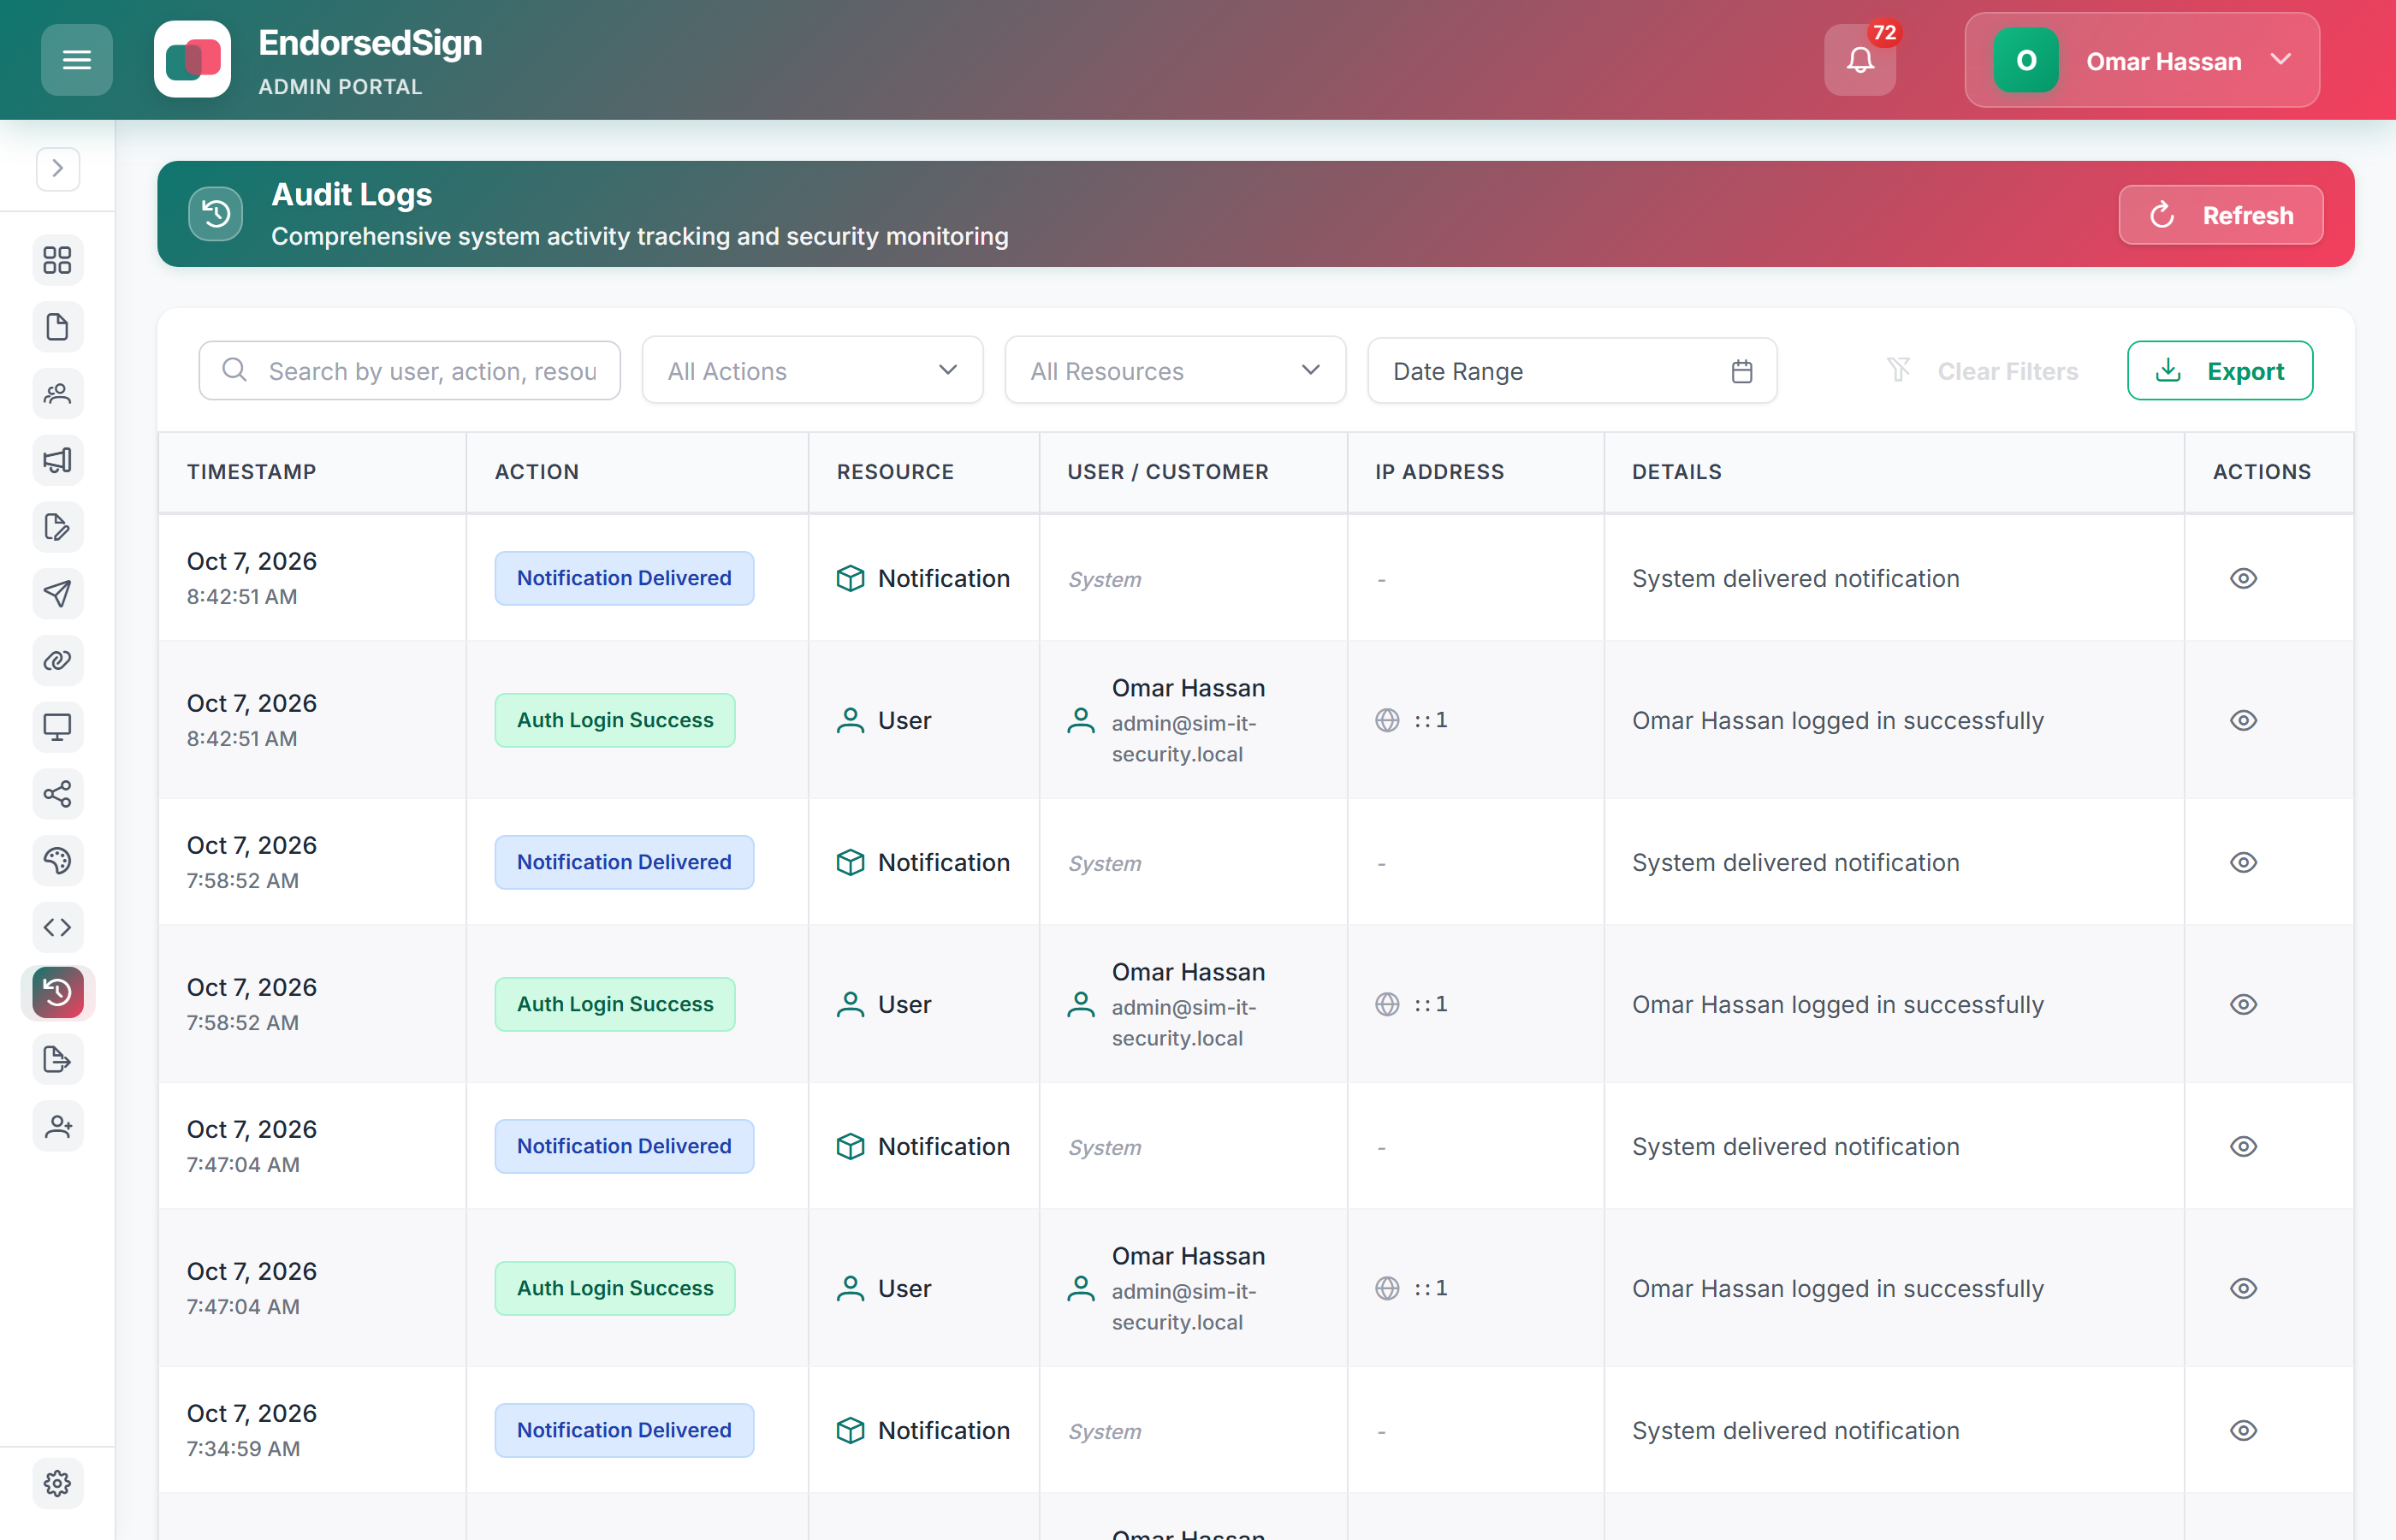
監査証跡 — IT チームとセキュリティ チームが確認するもの
すべてのアクセスおよび署名イベントは、アクター、リソース、IP、相関 ID とともに記録されます。ログは読み取り専用です。どのロールもイベントを編集または削除できません。 SIEM取り込み用にCSVとしてエクスポート可能。
セキュリティ体制を確認し、アクセスをリクエストします
セキュリティとコンプライアンスのページには、現在の管理がリストされています。トライアルを開始するか、ベンダーのセキュリティ ドキュメント全体を確認するための証拠をリクエストしてください。