医療チーム
HIPAA を満たし、防御可能な監査証跡を生成し、触れてはならないあらゆる表面から PHI を遠ざける同意および開示ワークフロー。
プロフィールとBAAが利用可能
テナントごとに構成
PHI削除ゲート
2名要確認
監査証跡
ハッシュチェーンイベントログ 通知内容の
PHI
リンクのみ、電子メールには文書データなし/SMS
ヘルスケアのユースケース EndorsedSign が今日をカバーします
以下のすべてのワークフローが現在利用可能です。 HIPAA プロファイルと BAA は、アカウント管理者によってテナント レベルで有効になります。
患者同意書
各封筒に関連付けられた追跡可能な署名と保存スケジュールを使用して、手順、治療、研究への参加に関するインフォームドコンセントを取得します。
受付と登録
紙の摂取パケットをデジタル化します。患者は到着前に任意のデバイスからフォームに記入します。スタッフは予約前に記入済みの書類を受け取ります。
情報公開(ROI)
承認リクエストは、準拠したワークフローを通じて送信、署名、追跡されます。署名された ROI と監査証跡は、1 つの取得可能な封筒に保存されます。
治験同意
マルチパーティ エンベロープは、IRB に必要なマルチ署名者フローをサポートします。同意の各バージョンは個別のテンプレートです。監査はすべての署名イベントをキャプチャします。
スタッフポリシー証明書
年次 HIPAA トレーニングの承認とポリシーの更新が一括送信として送信されます。スタッフごとの完了は保持ポリシーによって追跡され、アーカイブされます。 ベンダーとの
BAA
業務提携契約は、同じワークフローを通じて送信され、副署名されます。独自のベンダーコンプライアンスのために別のツールは必要ありません。
準拠した同意ワークフローの実行方法
- 1
同意書テンプレートの作成
同意書をアップロードし、署名、イニシャル、日付フィールドを配置します。署名者が開始する前に、署名者に表示される開示同意テキストを添付します。
- 2
患者に送信
エンベロープは、電子メール、SMS、または事前チェックインされたキオスク セッションを介して発送されます。患者はワンタイム パスコードで署名します。アプリやアカウントは必要ありません。
- 3
必要に応じて副署してください
同じ封筒に臨床スタッフまたは証人が連署します。役割の順序により適切な順序が強制されます。患者はスタッフが副署名する前に署名する必要があります。
- 4
保持ポリシーで保持
完了したエンベロープ、完了証明書、および監査証跡は、テナント レベルで構成した HIPAA 保持スケジュールの下に保存されます。
EndorsedSign が同意ワークフローをどのように変えるか
| タスク | 今日の紙/メール | EndorsedSign付き |
|---|---|---|
| 患者の署名を取得 | 印刷、署名、スキャン — 患者あたり 15 ~ 30 分 | リンクが患者に送信され、任意のデバイスから 5 分以内にサインイン |
| 署名者の身元を確認する | スタッフが手動でIDを確認、記録なし | ワンタイム パスコード + 署名者の電子メールまたは電話に関連付けられた監査イベント |
| ストア同意記録 共有ドライブまたは EHR アップロードで | スキャンされた PDF | テナントスコープのストレージ内のハッシュシールされたドキュメント + 監査証跡 |
| PHI | 電子メールに添付された文書 — 輸送中の PHI | リンクは通知本文のみ — 電子メールには文書コンテンツなし/SMS |
| 2人PHI削除 | 手動ログエントリ、一貫性のない監査 | 製品は、PHI を削除する前に 2 つのスタッフによる確認を強制します |
| ROI 監査オンデマンド | 共有ドライブまたは EHR の検索 — 遅い | 管理ダッシュボードで患者、日付、またはフォームの種類によるエンベロープ検索 |
HIPAA プロファイルと BAA はアカウント管理者によって有効化される必要があります。 EndorsedSign は業務提携者であり、対象事業体ではありません。
HIPAA およびコンプライアンスに関する質問
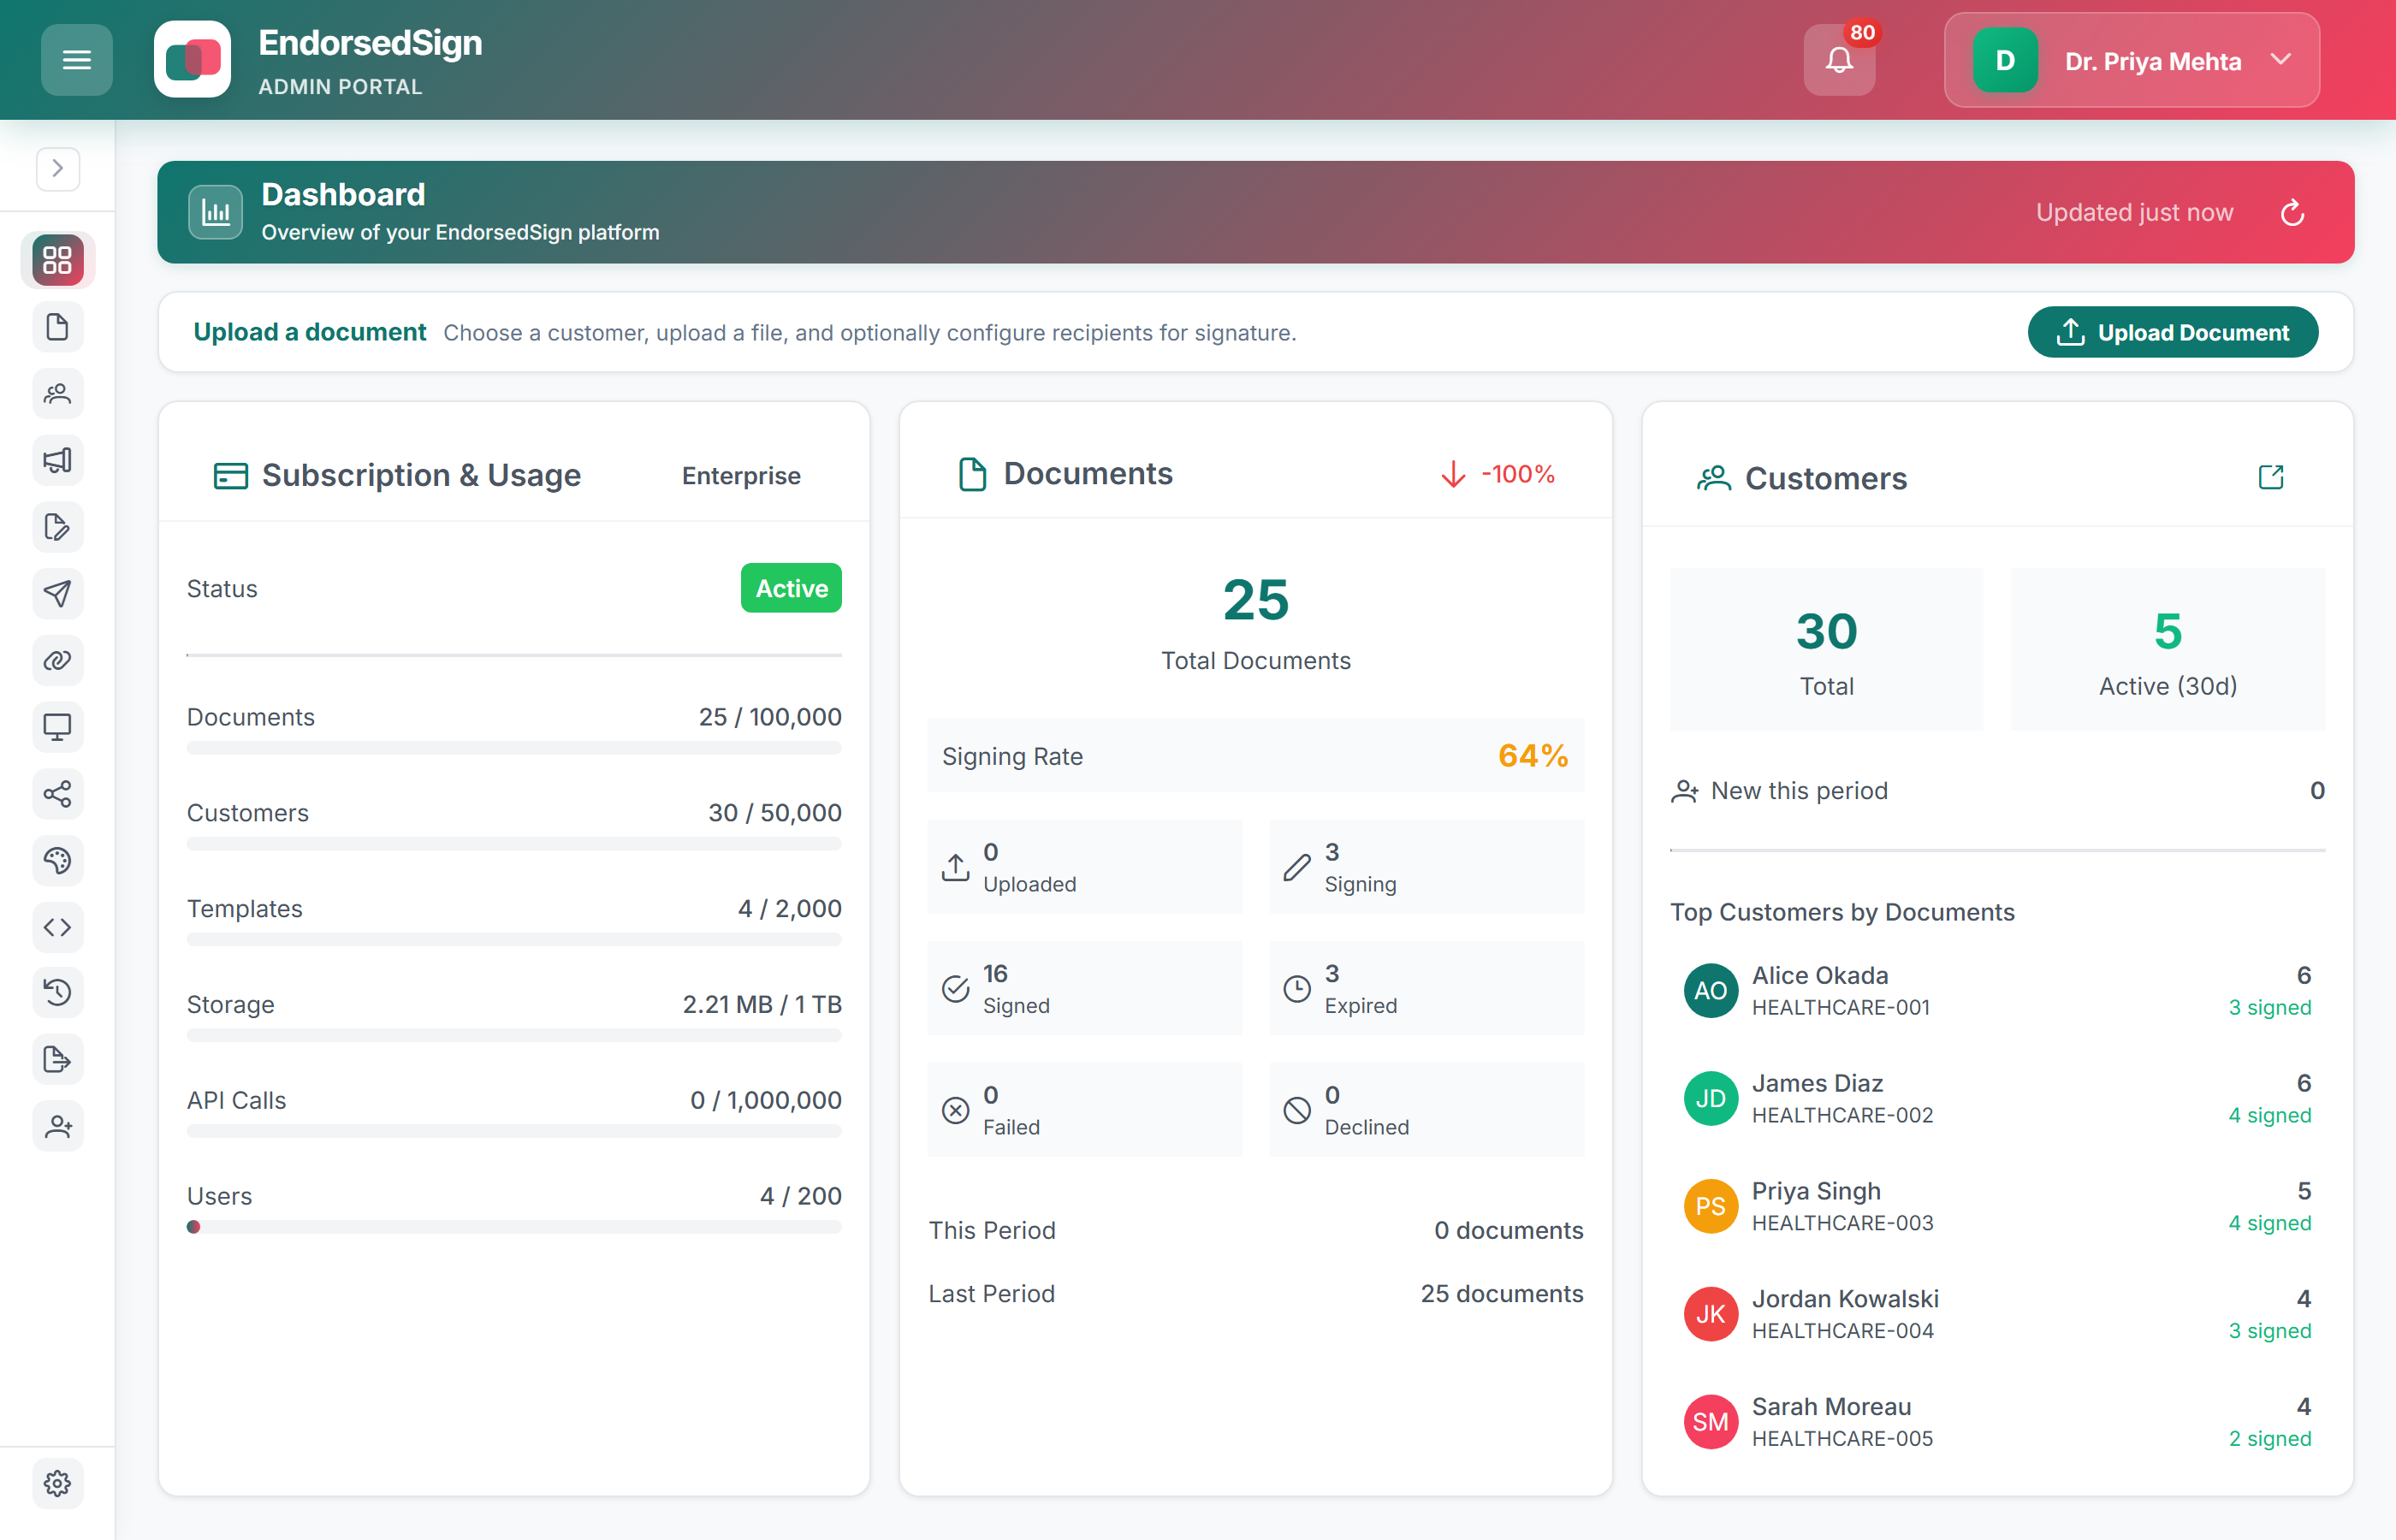
HIPAA 同意ワークフロー — 管理ワークスペースにライブ
ヘルスケアのテナントは、他のすべての業種と同じワークスペースで同意、承認、患者の活動を確認します。
サンドボックス内の HIPAA プロファイルから始めます
トライアルを開始し、テナントで HIPAA プロファイルを有効にするよう依頼してください。同じ電話で BAA プロセスをご案内します。