Equipes de TI e segurança
Um fornecedor de assinatura para revisar — limites explícitos de locatário, RBAC, MFA, OIDC, controles de origem e uma cadeia de eventos auditável em cada ação.
Permissões RBAC nomeadas
Controle de função granular, não administrador/usuário binário
SSO login da equipe
Nenhuma senha armazenada para contas de funcionários
Trilha de auditoria encadeada por hash
Somente leitura; nenhuma função pode editar ou excluir eventos
Isolamento de dados em cada registro
Sem acesso a dados entre locatários por design
Controles de segurança — estado atual
Esses controles estão ativos para inquilinos de produção. Declaramos o que existe e como é governado.
| Categoria de controle | Capacidade | Status |
|---|---|---|
| Controle de acesso | Permissões baseadas em funções (cerca de 60 permissões nomeadas) | ✅ Ao vivo |
| Controle de acesso | MFA (TOTP) em todas as contas da equipe | ✅ Ao vivo |
| Controle de acesso | Login da equipe do OIDC (nenhuma senha armazenada) | ✅ Ao vivo |
| Controle de acesso | Política de senha para alterações de credenciais | ✅ Ao vivo |
| Isolamento de dados | Escopo do locatário em todos os registros | ✅ Ao vivo |
| Isolamento de dados | Controle de origens permitidas por locatário | ✅ Ao vivo |
| Isolamento de dados | Criptografia em repouso para arquivos armazenados | ✅ Ao vivo |
| Auditoria | Trilha de auditoria somente de anexos encadeados por hash | ✅ Ao vivo |
| Auditoria | IDs de correlação em todas as solicitações API | ✅ Ao vivo |
| Conformidade | Perfil HIPAA + BAA (opt-in por inquilino) | ✅ Ao vivo |
| Conformidade | Exportação de acesso ao assunto GDPR | ✅ Ao vivo |
| Conformidade | Portão de exclusão de PHI para duas pessoas | ✅ Ao vivo |
| Conformidade | Relatório de auditoria SOC 2 (independente) | ✅ Ao vivo |
| Conformidade | SAML SSO | ✅ Ao vivo |
| Conformidade | Residência de dados na UE | ✅ Ao vivo |
A evidência de capacidade está disponível através de fluxos de trabalho de confiança e aquisição.
Perguntas comuns das equipes de TI e segurança
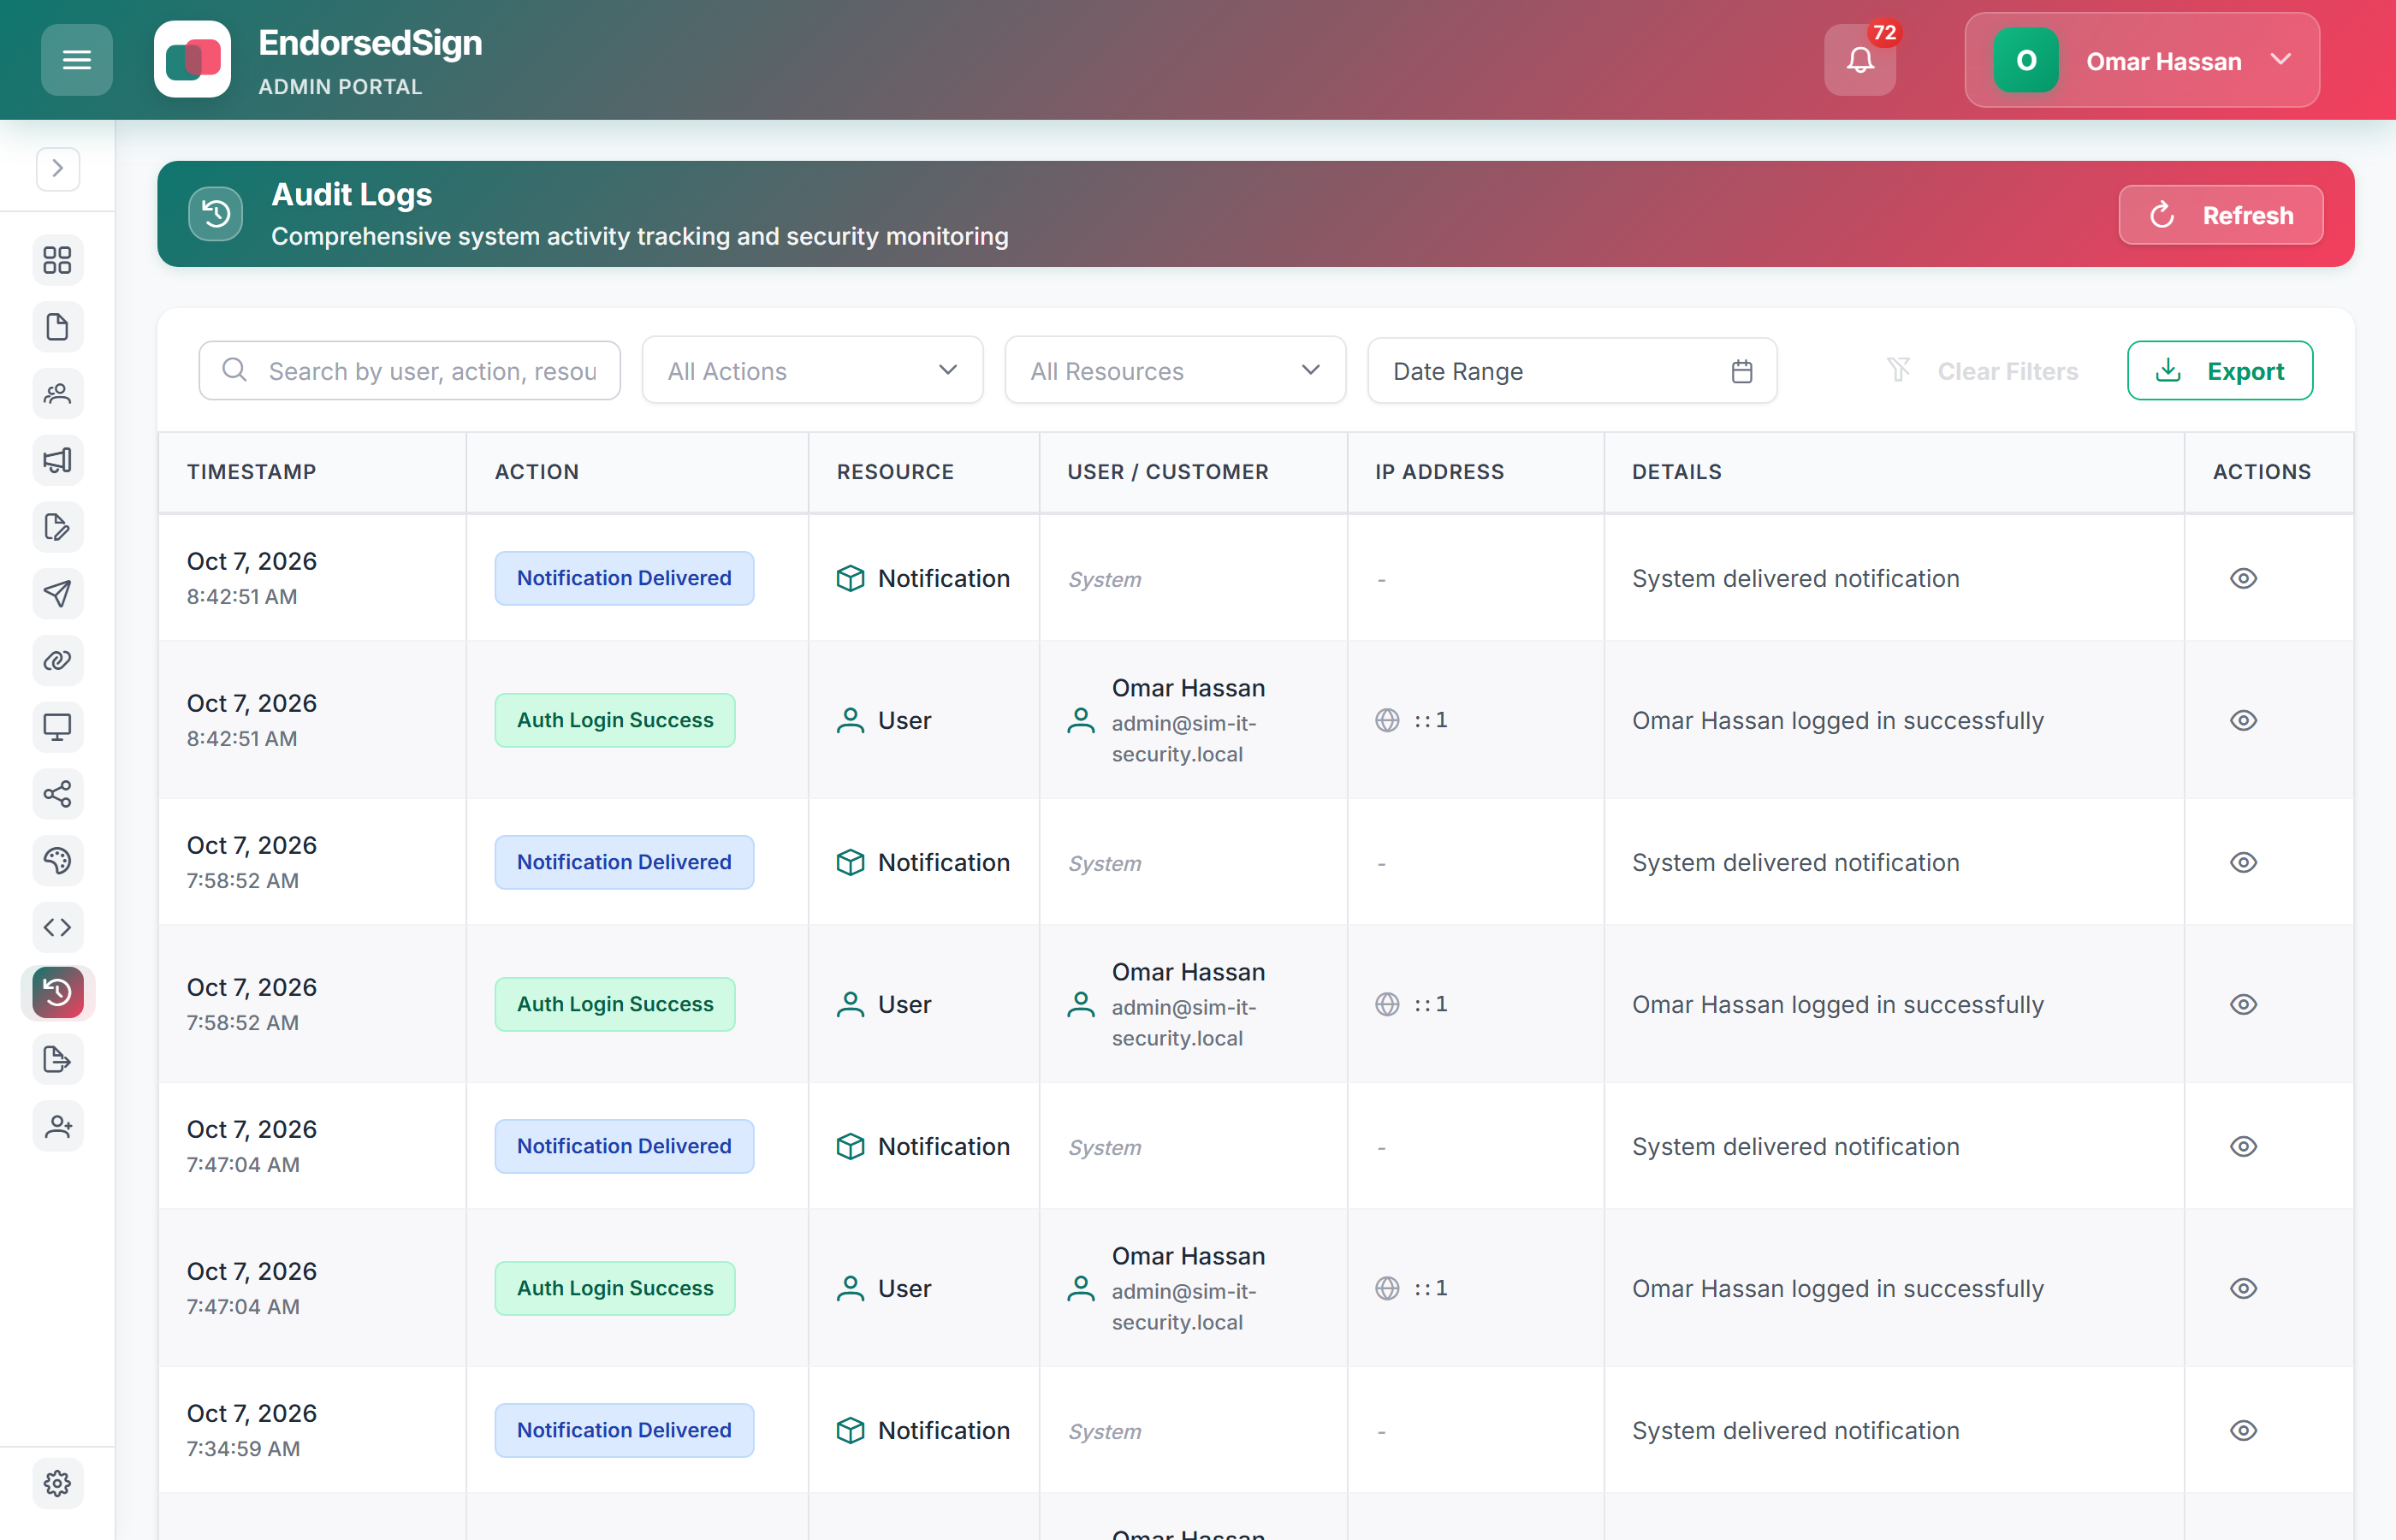
Trilha de auditoria — o que as equipes de TI e segurança veem
Cada evento de acesso e assinatura é registrado com ator, recurso, IP e ID de correlação. O log é somente leitura — nenhuma função pode editar ou excluir eventos. Exportável como CSV para ingestão de SIEM.
Revise a postura de segurança e solicite acesso
As páginas de segurança e conformidade listam os controles atuais. Inicie um teste ou solicite evidências para revisar toda a documentação de segurança do fornecedor.