平台
审计与合规
工作流程中内置的控件 — 租户范围界定、RBAC、MFA、OIDC、带有 BAA 的 HIPAA 配置文件、仅附加审核跟踪和保留配置。
当今产品中的控件
这些控件适用于生产租户和受监管的环境。
| 控制 | 状态 | 注释 |
|---|---|---|
| 租户拥有的记录的租户范围 | ✅ 直播 | 每个文档、信封和客户记录都与其租户隔离 |
| 基于角色的访问控制(RBAC) | ✅ 直播 | ~60个命名权限;按能力限制员工访问权限 |
| 多重身份验证(MFA) 基于 | ✅ 直播 | TOTP;每个用户帐户强制执行 |
| OIDC工作人员签到 | ✅ 直播 | 员工可以通过OIDC提供商登录;没有存储密码 |
| 凭证更改的密码策略 | ✅ 直播 | 平台在所有密码创建/更改路径上强制执行 |
| 每个租户的允许来源控制 | ✅ 直播 | 限制嵌入和API到批准的来源 |
| 带有相关 ID 的仅附加审核跟踪 | ✅ 直播 | 哈希链事件日志;记录每个包络转换 |
| 存储文件的静态加密 | ✅ 直播 | 静态加密的文档和审计记录 |
| HIPAA 配置文件与 BAA | ✅ 直播 | 需要租户级配置;联系我们以启用 |
| 两人PHI删除门 | ✅ 直播 | HIPAA 配置文件处于活动状态时强制执行 |
| GDPR 主题访问导出 | ✅ 直播 | 根据请求导出数据主体的所有数据 |
| 每个租户的保留设置 | ✅ 直播 | 配置文档生命周期和删除策略 |
| 签名者路径上的披露同意文本 | ✅ 直播 | 签名开始前显示的可配置文本 |
| 结业证书 | ✅ 直播 | 每个信封生成;包括签名活动摘要 |
| 合格签名(QES) | ✅ 直播 | 适用于支持的司法管辖区和签名配置文件 |
| 欧盟数据驻留 | ✅ 直播 | 适用于符合条件的计划和受监管的工作流程 |
| SAML 单点登录 | ✅ 直播 | 可用于企业身份提供商配置 |
| SOC 2 报告 | ✅ 直播 | 可通过采购和安全审查渠道获取 |
控制证据通过信任和采购工作流程共享。
常见问题
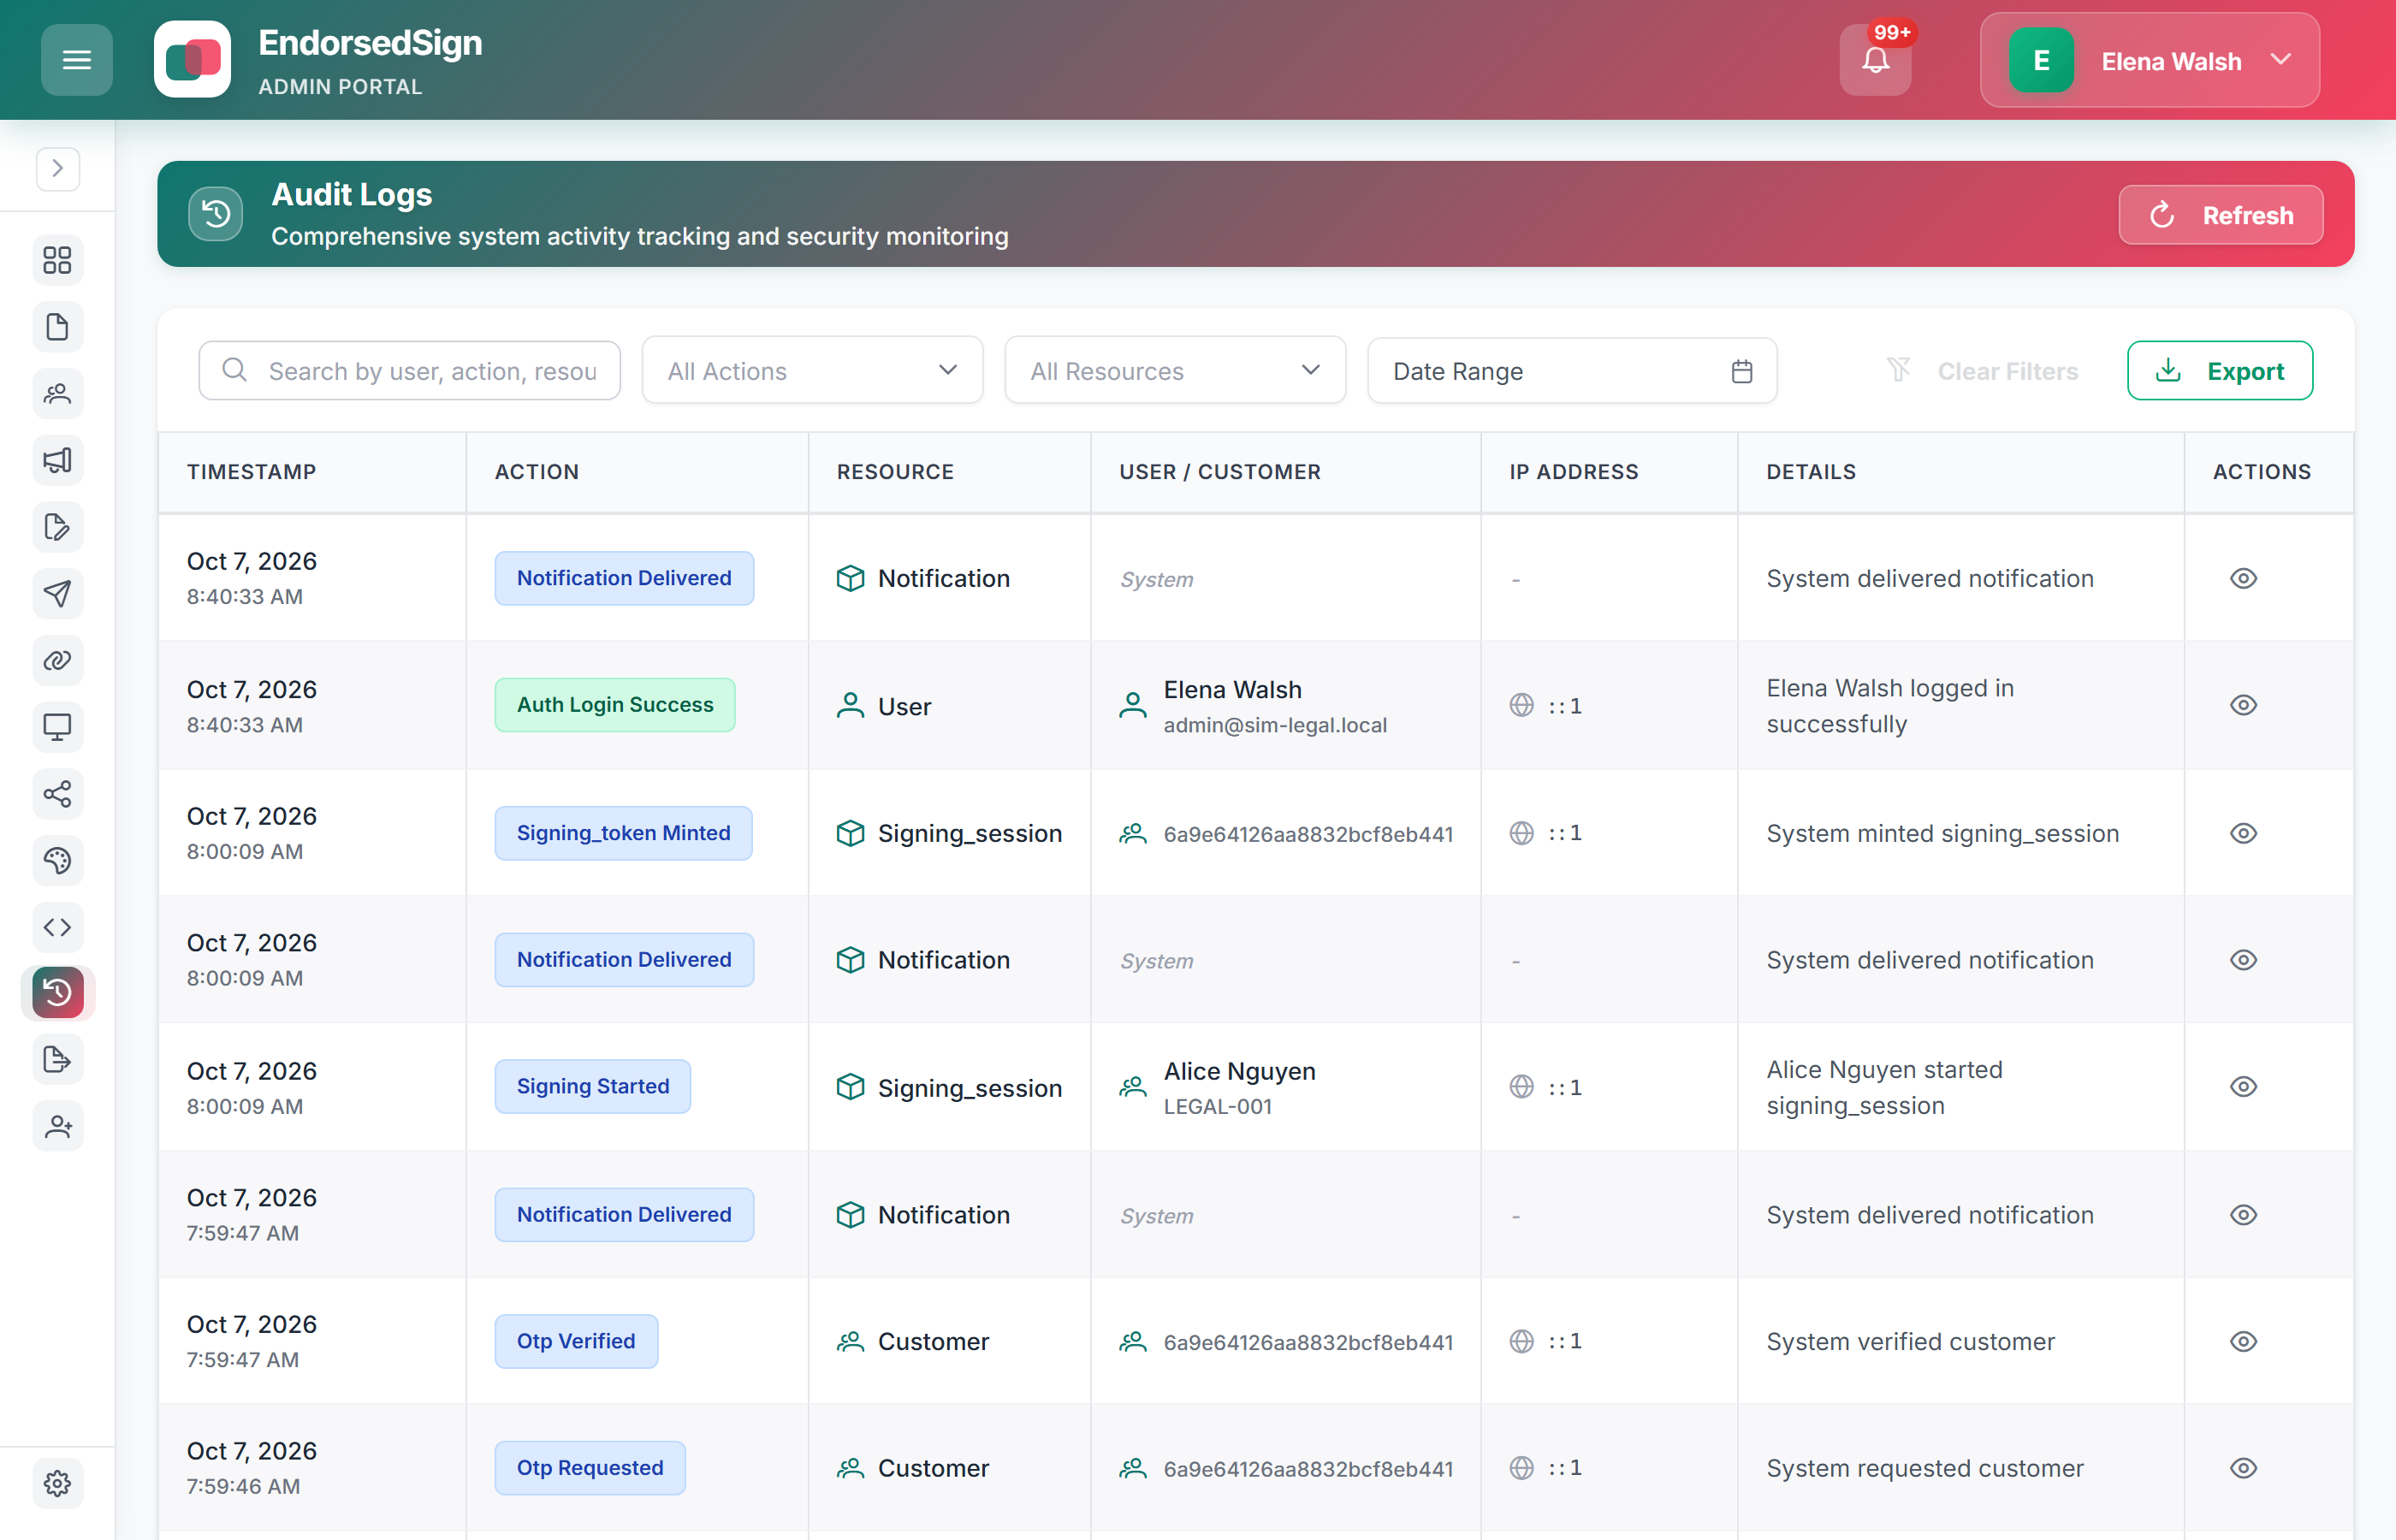
管理门户中的审计跟踪
每个签名和管理操作都记录有时间戳、参与者、资源和 IP。下表是来自演示租户的实时数据。