解决方案
IT 和安全团队
需要审查的一个签名供应商 — 明确的租户边界、RBAC、MFA、OIDC、源控制以及每个操作的可审计事件链。
~60
命名 RBAC 权限
精细的角色控制,而不是二进制管理员/用户
OIDC
SSO员工签到
没有为员工帐户存储密码
Append-only
哈希链审计追踪
只读;没有角色可以编辑或删除事件
Tenant-scoped
每条记录的数据隔离
设计上不允许跨租户数据访问
安全控制 — 当前状态
这些控件适用于生产租户。我们说明存在什么以及如何治理它。
| 控制类别 | 能力 | 状态 |
|---|---|---|
| 访问控制 | 基于角色的权限(~60 个命名权限) 所有员工帐户上的 | ✅ 直播 |
| 访问控制 | MFA (TOTP) | ✅ 直播 |
| 访问控制 | OIDC员工登录(不存储密码) | ✅ 直播 |
| 访问控制 | 凭证更改的密码策略 | ✅ 直播 |
| 数据隔离 | 所有记录的租户范围 | ✅ 直播 |
| 数据隔离 | 每个租户的允许来源控制 | ✅ 直播 |
| 数据隔离 | 存储文件的静态加密 | ✅ 直播 |
| 审计 | 哈希链式仅附加审计跟踪 | ✅ 直播 |
| 审计 | 相关 ID | ✅ 直播 |
| 合规性 | HIPAA 配置文件 + BAA(每个租户选择加入) | ✅ 直播 |
| 合规性 | GDPR 主题访问导出 | ✅ 直播 |
| 合规性 | 两人PHI删除门 | ✅ 直播 |
| 合规性 | SOC 2审核报告(独立) | ✅ 直播 |
| 合规性 | SAML SSO | ✅ 直播 |
| 合规性 | 欧盟数据驻留 | ✅ 直播 |
能力证据可通过信任和采购工作流程获得。
IT 和安全团队的常见问题
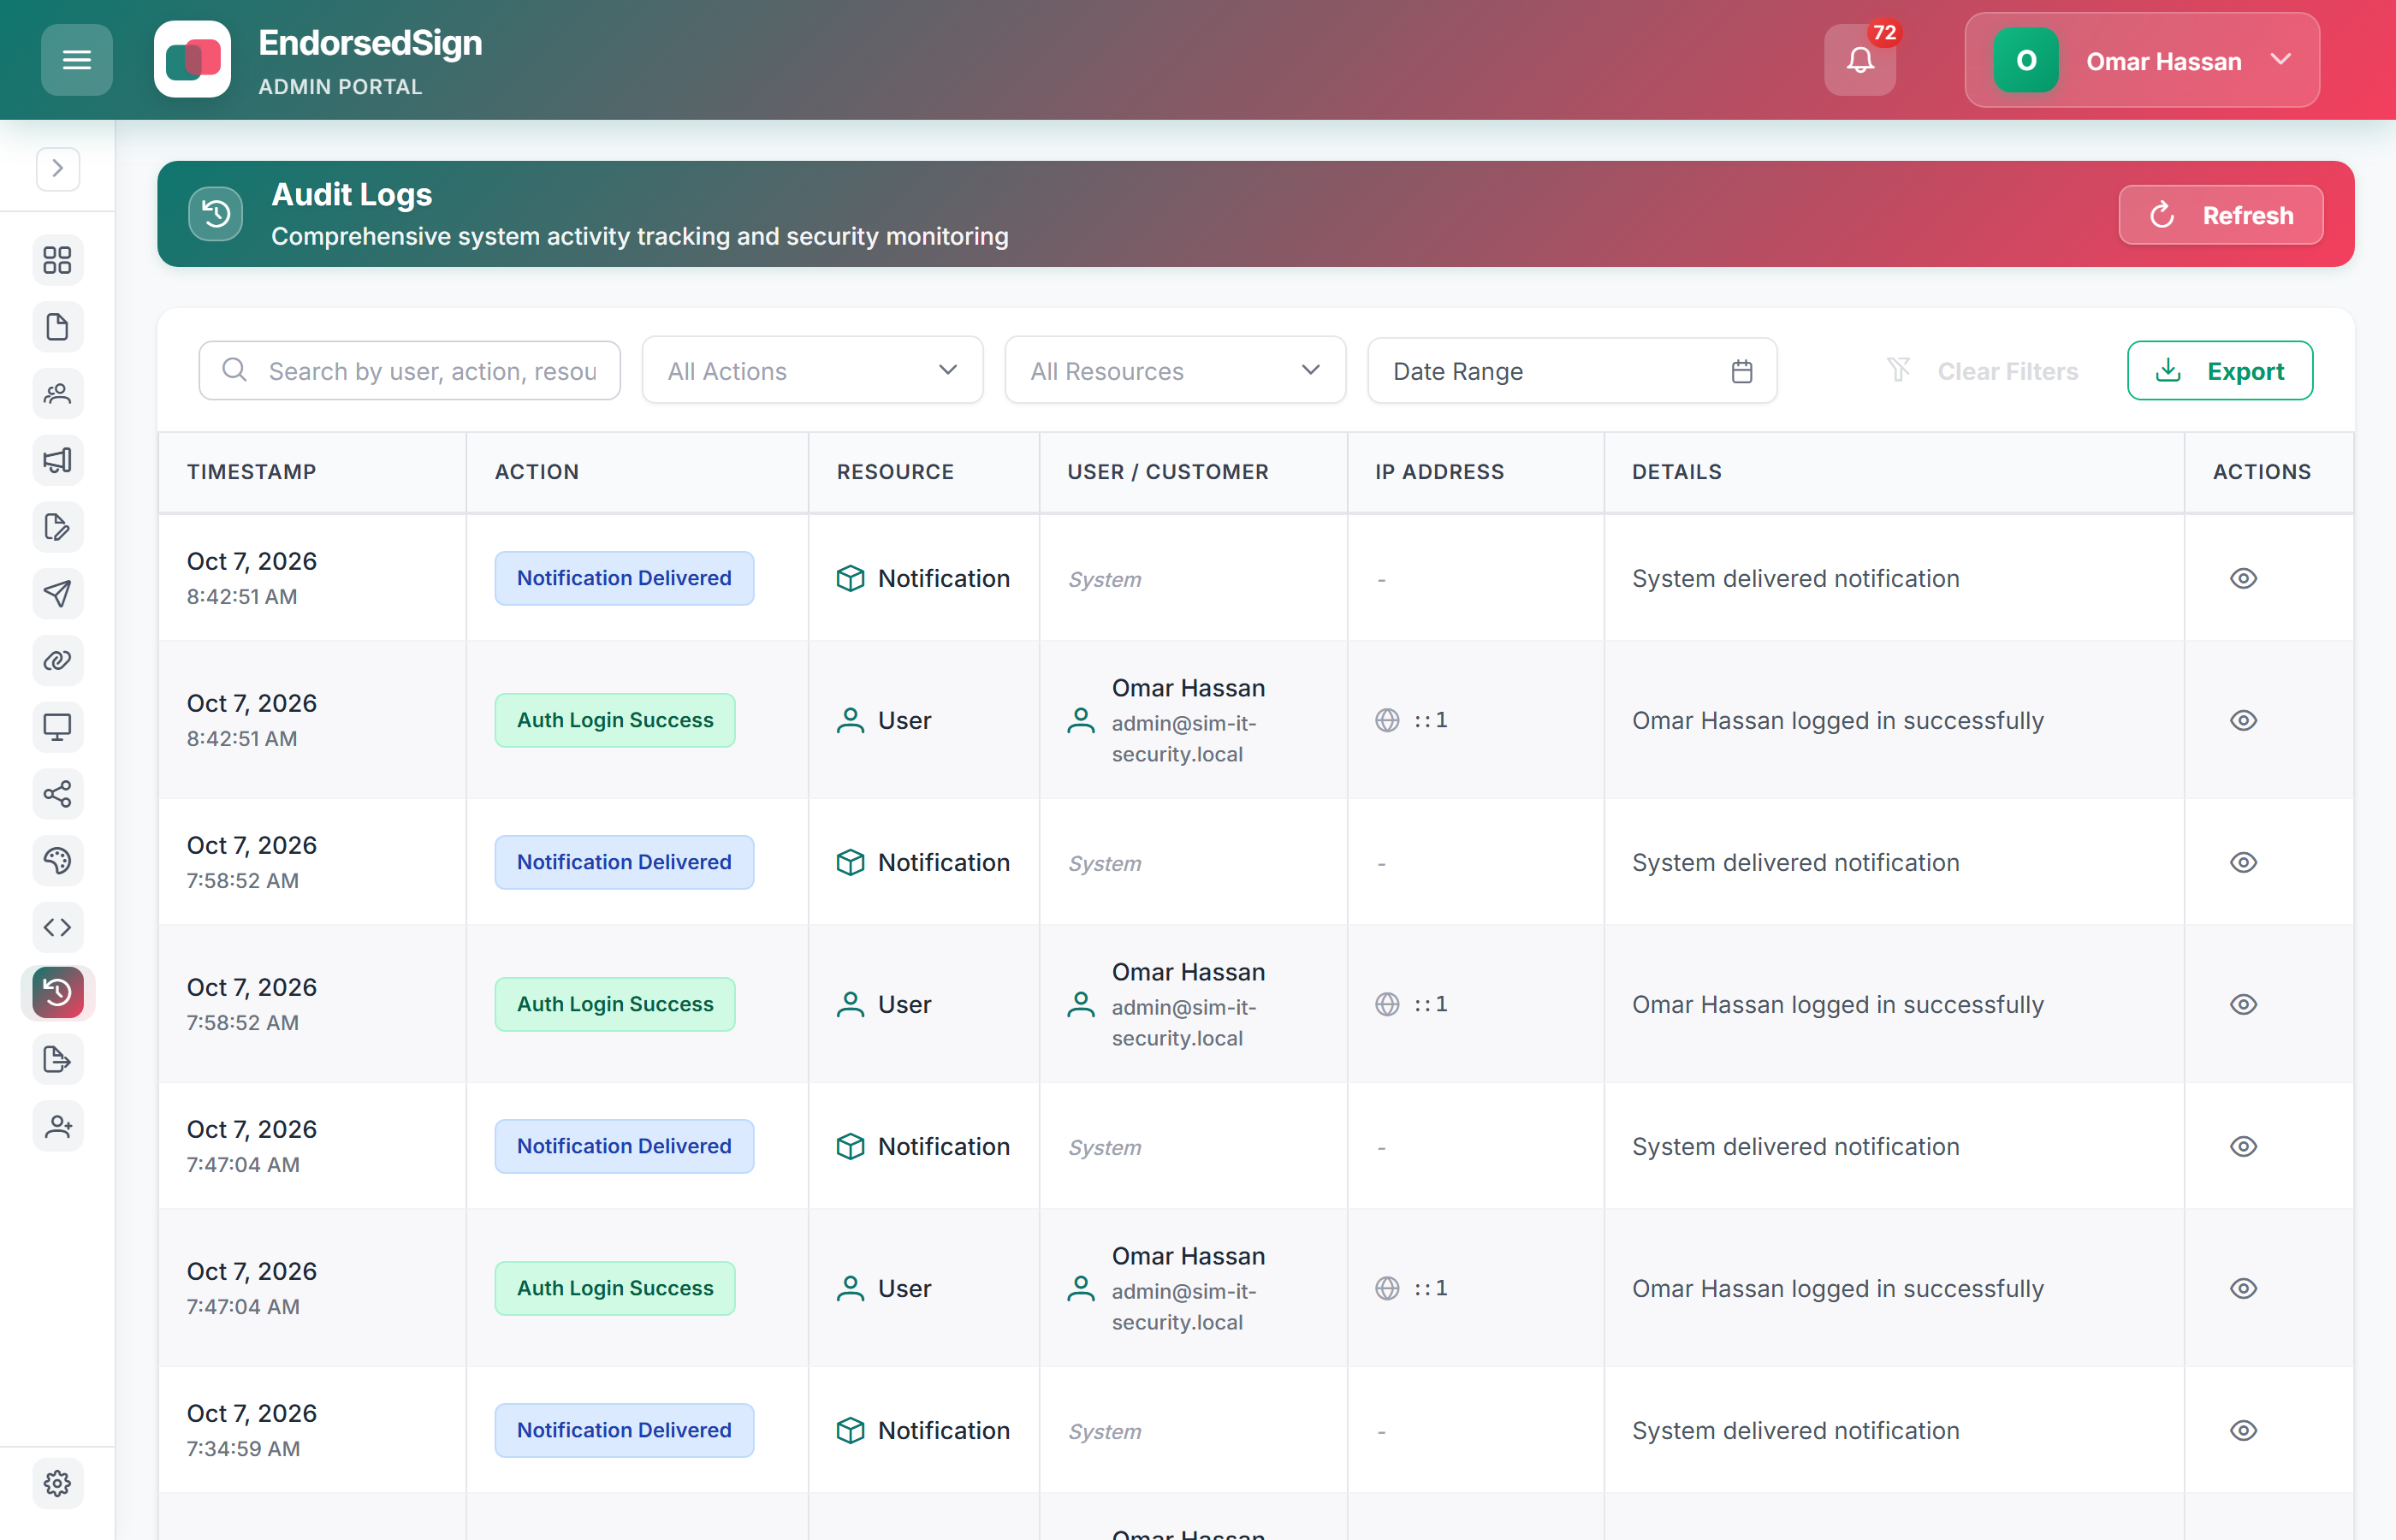
审计跟踪 — IT 和安全团队看到的内容
每个访问和签名事件都记录有参与者、资源、IP 和相关 ID。该日志是只读的 - 任何角色都无法编辑或删除事件。可导出为 CSV 以供 SIEM 摄取。